 giới thiệu
 tin tức
 liên hệ
 khuyến mại
 Thanh toán

Khi chọn switch có DHCP Snooping và Port Security, phải xác minh cả hai tính năng trên datasheet và manual của đúng model, phiên bản phần cứng và firmware. DHCP Snooping kiểm soát thông điệp cấp phát IP từ DHCP server; Port Security giới hạn hoặc kiểm soát địa chỉ MAC được học tại từng cổng.
DHCP Snooping và Port Security khác nhau thế nào?
DHCP Snooping theo dõi quá trình cấp địa chỉ IPv4 động, phân biệt cổng trusted và untrusted. Khi triển khai đúng, switch có thể loại bỏ phản hồi DHCP server đi vào cổng không đáng tin cậy, qua đó hạn chế DHCP server giả trong cùng miền mạng.
Port Security kiểm soát địa chỉ MAC trên cổng Ethernet, chẳng hạn đặt số MAC tối đa được học hoặc chỉ chấp nhận các MAC đã đăng ký. Nếu vượt giới hạn, switch xử lý theo chính sách của model; không mặc định mọi hãng giống nhau.
| Tiêu chí | DHCP Snooping | Port Security |
|---|---|---|
| Mục tiêu | Kiểm soát nguồn phản hồi DHCP và ghi nhận binding | Hạn chế hoặc quản lý MAC trên cổng |
| Căn cứ hoạt động | Thông điệp DHCP, trusted/untrusted, VLAN | MAC học được, giới hạn và chế độ xử lý |
| Dữ liệu cần xem | DHCP binding, cổng trusted, log lọc gói | Secure/learned MAC, số lượng, violation |
| Không thay thế | Xác thực thiết bị, ACL, ARP Inspection | 802.1X, phân quyền mạng, DHCP Snooping |
Kiểm tra tính năng trên datasheet theo đúng mã switch
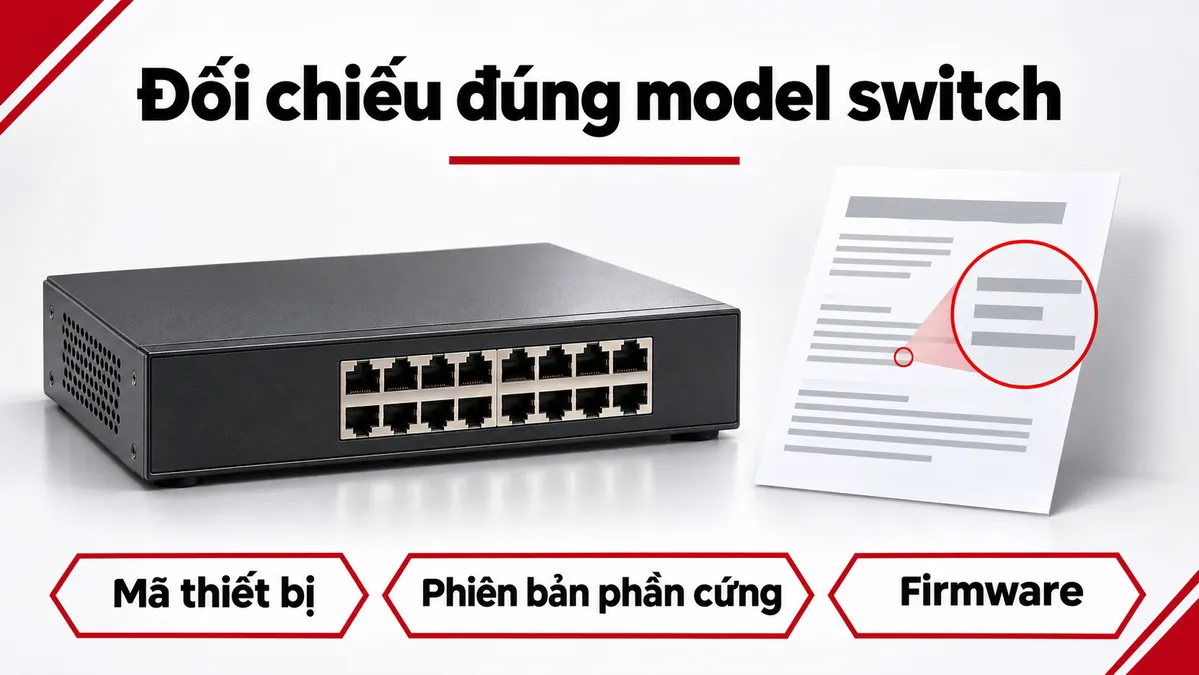
Chỉ thấy nhãn managed switch, VLAN hoặc ACL chưa đủ để kết luận thiết bị có DHCP Snooping và Port Security. Phân biệt DHCP Snooping với DHCP Relay, DHCP Server và DHCP Filter.
Ví dụ, tài liệu TP-Link cho Omada SG3428 V2.40 công bố DHCP Snooping, IP-MAC-Port Binding và Static/Dynamic Port Security, giới hạn tối đa 64 địa chỉ MAC mỗi cổng. Đây là thông số của phiên bản được tra, không phải giới hạn chung của tất cả switch TP-Link.
Với dòng Cisco Business 350, tài liệu quản trị chính hãng có phần DHCP Snooping và Port Security. Nếu đang cân nhắc Cisco CBS350-24T-4X-EU, cần đối chiếu mã khu vực, firmware và bảng tính năng của đúng cấu hình; không chuyển nguyên lệnh Cisco Catalyst sang Cisco Business.
Cổng trusted và untrusted phải được xác định ra sao?
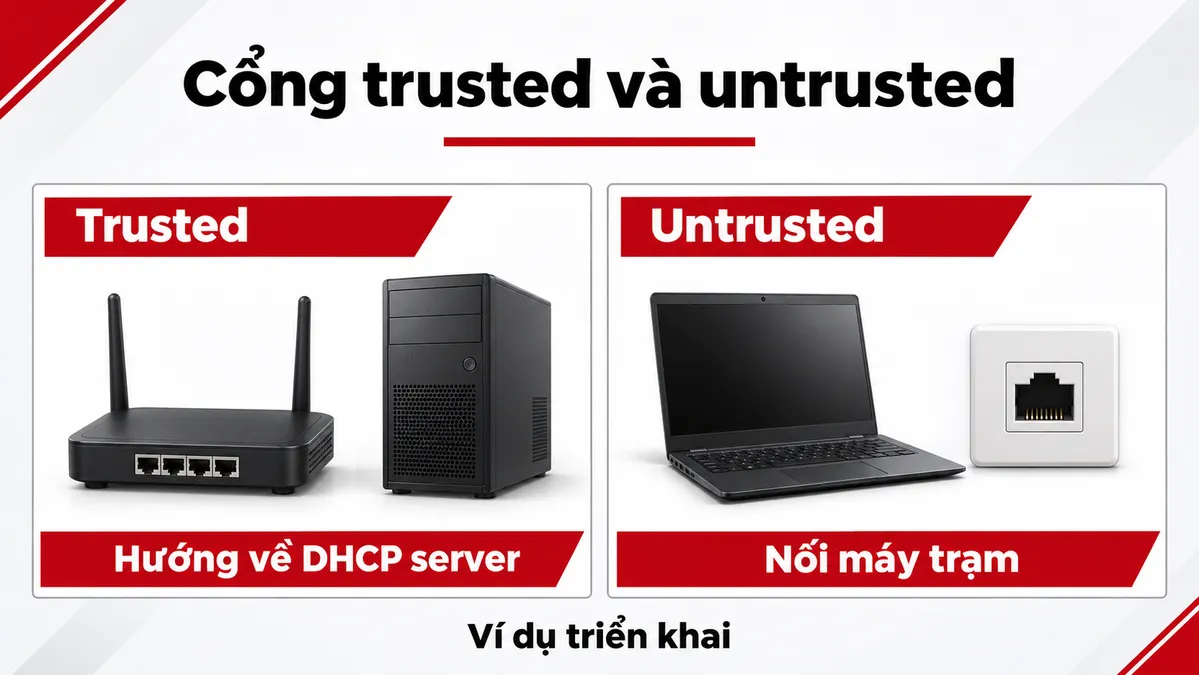
Ví dụ sơ đồ giả định: Một DHCP server hợp lệ nằm sau router ở tầng phân phối; các máy trạm nằm tại cổng access của switch. Cổng hướng về router/DHCP server được xem xét cấu hình trusted, còn cổng nối trực tiếp máy trạm thường để untrusted.
Nếu để nhầm cổng về DHCP server ở trạng thái untrusted, phản hồi DHCP có thể bị loại và máy trạm không lấy được IP. Ngược lại, đánh dấu trusted quá rộng có thể khiến DHCP server cắm vào nhánh không mong muốn vượt qua biện pháp lọc. Chỉ đặt trusted cho những giao diện phù hợp sơ đồ và tài liệu thiết bị.
Trước khi bật, cần ghi VLAN sử dụng DHCP, IP máy chủ, vị trí relay, đường uplink và cách thiết bị xử lý Option 82 nếu hệ thống có dùng.
Port Security nên giới hạn bao nhiêu MAC trên mỗi cổng?
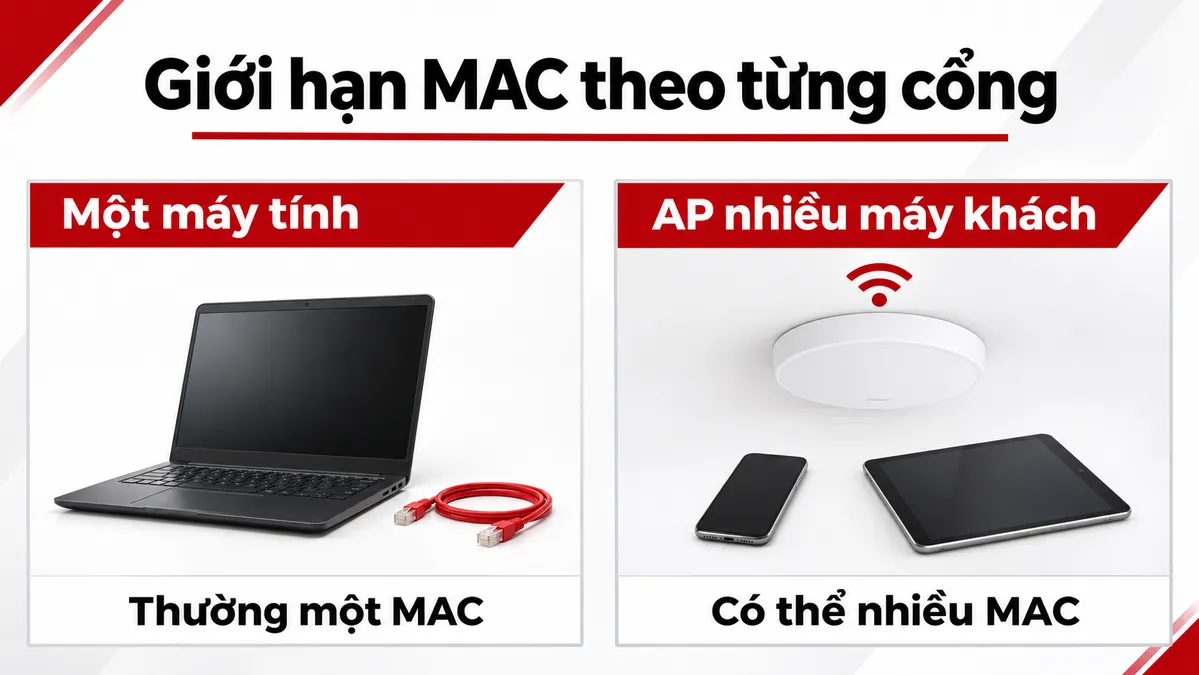
Không chọn một con số chung cho mọi cổng. Máy tính kết nối trực tiếp có thể dùng một MAC; nhưng cổng nối IP phone kèm PC, access point có nhiều client, hypervisor, bridge hoặc switch phụ có thể thấy nhiều MAC hợp lệ.
Kiểm tra maximum learned MAC, loại học MAC động/tĩnh, thời điểm xóa MAC và hành động khi vượt giới hạn. Trên một số dòng TP-Link, chế độ Drop khác Forward; trên Cisco Catalyst có các chế độ protect, restrict hoặc shutdown. Không suy rằng các tên chế độ này tương ứng trực tiếp giữa hai hãng.
Cần xác minh Port Security có xung đột với 802.1X, LAG hoặc tính năng khác trên model. Với thiết bị thay đổi thường xuyên, chính sách học MAC và quy trình cập nhật danh sách hợp lệ quan trọng hơn việc khóa cứng một địa chỉ.
DHCP Snooping có tự ngăn giả mạo IP và ARP không?
Không hoàn toàn. DHCP Snooping chủ yếu kiểm soát luồng DHCP và có thể tạo dữ liệu binding cho cơ chế bảo vệ khác. Dynamic ARP Inspection kiểm tra gói ARP, còn IP Source Guard có thể kiểm soát nguồn IP theo binding; đây là những tính năng riêng, phải được hãng công bố và cấu hình phù hợp.
Thiết bị dùng IP tĩnh có thể không xuất hiện trong bảng binding học từ DHCP. Nếu kết hợp DHCP Snooping với ARP Inspection hoặc IP Source Guard, cần kiểm tra cách tạo binding tĩnh hoặc cơ chế ngoại lệ; nếu không, camera, máy in hoặc máy chủ IP tĩnh có thể mất kết nối sau khi bật bảo vệ.
Port Security dựa trên MAC cũng không phải bằng chứng xác thực danh tính, vì địa chỉ MAC có thể bị giả mạo. Nếu yêu cầu quản lý thiết bị/người dùng truy cập, xem thêm 802.1X, RADIUS, phân đoạn VLAN và ACL theo khả năng thực tế.
Nên chọn switch theo nhu cầu triển khai nào?
| Tình huống | Tính năng cần xác minh | Lưu ý |
|---|---|---|
| Văn phòng có DHCP tập trung | DHCP Snooping theo VLAN, trusted port, binding | Đường đến DHCP server/relay phải hợp lệ |
| Cổng mạng công cộng hoặc phòng họp | Port Security, logging, 802.1X nếu yêu cầu | Tránh giới hạn MAC tùy tiện |
| Camera IP tĩnh, NVR | Port Security và cơ chế binding tĩnh nếu dùng IPSG/DAI | Không coi IP tĩnh là binding DHCP |
| Wi-Fi có nhiều máy khách | Số MAC qua cổng AP, VLAN, chính sách Port Security | Không mặc định giới hạn một MAC |
| Nhánh dùng switch PoE | DHCP Snooping/Port Security và PoE budget | Khả năng cấp điện độc lập với bảo mật cổng |
Quy trình kiểm tra trước khi bật tính năng trên mạng đang chạy
- Ghi part number, hardware version, firmware, cách quản lý và nguồn tài liệu hãng; xác minh từng tính năng, giới hạn bảng binding/MAC và log được hỗ trợ.
- Lập sơ đồ DHCP server, relay, VLAN, uplink, cổng người dùng; xác định danh sách trusted/untrusted và cổng cần Port Security.
- Sao lưu cấu hình, giữ đường quản trị dự phòng; kiểm tra trạng thái hiện tại của MAC table, DHCP lease và các tính năng 802.1X/LAG.
- Thử trên một VLAN hoặc nhóm cổng có kiểm soát. Kiểm tra máy hợp lệ nhận IP, server DHCP trái phép bị chặn và thiết bị dùng IP tĩnh vẫn hoạt động.
- Xem binding table, số MAC đã học, log bị loại gói và thông báo vi phạm; điều chỉnh dựa trên số liệu, không chỉ trạng thái Link Up.
- Ghi kết quả và phương án khôi phục, kể cả khi mất quyền quản trị từ xa.
Cần gửi thông tin gì để HulaTech đối chiếu model?
Khi tìm switch mạng có DHCP Snooping và Port Security, hãy gửi số lượng cổng, model/firmware hiện tại, sơ đồ VLAN, vị trí DHCP server/relay, số thiết bị trên từng cổng, yêu cầu PoE/uplink và cách quản trị. HulaTech có thể dựa trên dữ liệu này để đối chiếu tài liệu kỹ thuật và lựa chọn model đáp ứng chức năng trước khi lập cấu hình vật tư hoặc báo giá.
Xem Thêm:
IGMP Snooping trên switch: Khi nào cần bật cho luồng multicast?
