 giới thiệu
 tin tức
 liên hệ
 khuyến mại
 Thanh toán

Trước hết hãy xác định thiết bị thuộc VLAN/subnet nào, DHCP server nào đang cấp IP và pool của chính subnet đó còn địa chỉ dùng được hay không. Nếu pool chưa đầy, kiểm tra đường đi của DHCPDISCOVER, relay và phản hồi DHCPOFFER; kéo dài hoặc rút ngắn thời hạn thuê IP lúc này không xử lý được gói tin bị chặn. Đừng mở rộng dải cấp phát hoặc khởi động lại toàn mạng trước khi có bằng chứng.
Xác nhận lỗi thực sự là không nhận địa chỉ DHCP
Trên máy mới, kiểm tra chế độ lấy IPv4 tự động, trạng thái liên kết và thông tin hiện có: địa chỉ, subnet mask, gateway, DNS, DHCP server và thời điểm cấp phát. Nếu máy có địa chỉ hợp lệ trong subnet nhưng không vào được Internet, đó có thể là lỗi gateway, DNS, định tuyến hoặc quyền truy cập; không nên gọi ngay là lỗi cấp IP. Một địa chỉ tự gán 169.254.x.x trên Windows là dấu hiệu máy chưa nhận cấu hình DHCP phù hợp, nhưng chưa chỉ ra pool đầy.
So sánh với một thiết bị đang hoạt động trên cùng SSID/VLAN hoặc cổng LAN cùng chính sách, thay vì so với máy ở tầng hay phòng khác. Ghi thời điểm lỗi, MAC/định danh client và liệu mọi máy mới đều lỗi hay chỉ một máy. Nếu chỉ một máy gặp sự cố, kiểm tra cáp, kết nối Wi-Fi, driver, cấu hình IP tĩnh hoặc chính sách lọc trước khi chỉnh server.
DHCPv4 cấp mới qua bốn bước: DISCOVER → OFFER → REQUEST → ACK. Không có OFFER có thể do server, pool hoặc đường chuyển tiếp. Nếu server gửi OFFER nhưng client không nhận, kiểm tra đường về. Có ACK mà máy vẫn lỗi thì xem nhật ký, xung đột địa chỉ và cách client áp cấu hình.
Kiểm tra đúng pool và số địa chỉ thực sự khả dụng
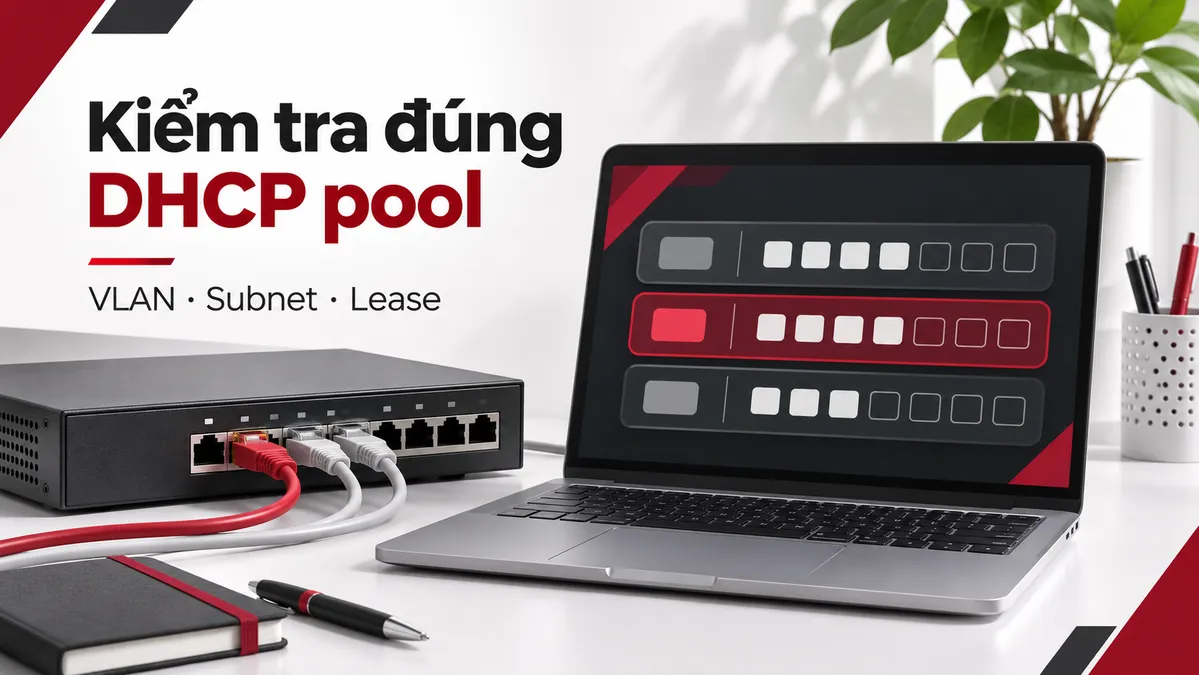
Một mạng có thể có nhiều pool: nhân viên, khách, camera, điện thoại IP hoặc từng chi nhánh. Kiểm tra dải gắn với subnet của client, trạng thái kích hoạt, mask, gateway và các tùy chọn cấp phát. Tổng số địa chỉ của subnet không bằng số địa chỉ DHCP có thể cấp: dải pool có thể hẹp hơn, một số IP bị loại trừ, đặt trước hoặc đang có lease. Đối chiếu danh sách lease, địa chỉ còn trống, xung đột/BAD_ADDRESS và các chính sách riêng theo nhóm máy.
| Kết quả quan sát | Khả năng cần kiểm tra tiếp | Bước an toàn |
|---|---|---|
| Pool của VLAN đó hết địa chỉ khả dụng | Lease còn giữ, nhiều thiết bị mới, dải quá nhỏ hoặc địa chỉ lỗi | Kiểm tra lease, exclusion, reservation, xung đột và nhu cầu tăng trưởng |
| Pool còn địa chỉ, server không thấy DISCOVER | Sai VLAN, cáp/Wi-Fi, relay hoặc bộ lọc trên đường đi | Kiểm tra cổng/SSID, relay và bắt gói tại client, server |
| Server gửi OFFER, client không nhận | Đường về, DHCP snooping, relay hoặc chính sách mạng | So sánh gói tại hai đầu, xem log switch/router |
| Client nhận ACK nhưng IP không dùng được | IP trùng, subnet/gateway sai hoặc lỗi ở client | Đối chiếu ACK, ARP/xung đột và thông số client |
Không xóa hàng loạt lease đang dùng để “giải phóng” IP: các máy còn hoạt động có thể tiếp tục dùng địa chỉ và tạo rủi ro trùng lặp khi server cấp lại. Nếu có thiết bị đặt IP tĩnh bên trong pool, đưa nó ra ngoài dải cấp phát hoặc quy hoạch reservation đúng cách; thay đổi phải được ghi lại để tránh trùng với máy khác.
Thời hạn cấp phát ảnh hưởng pool như thế nào?
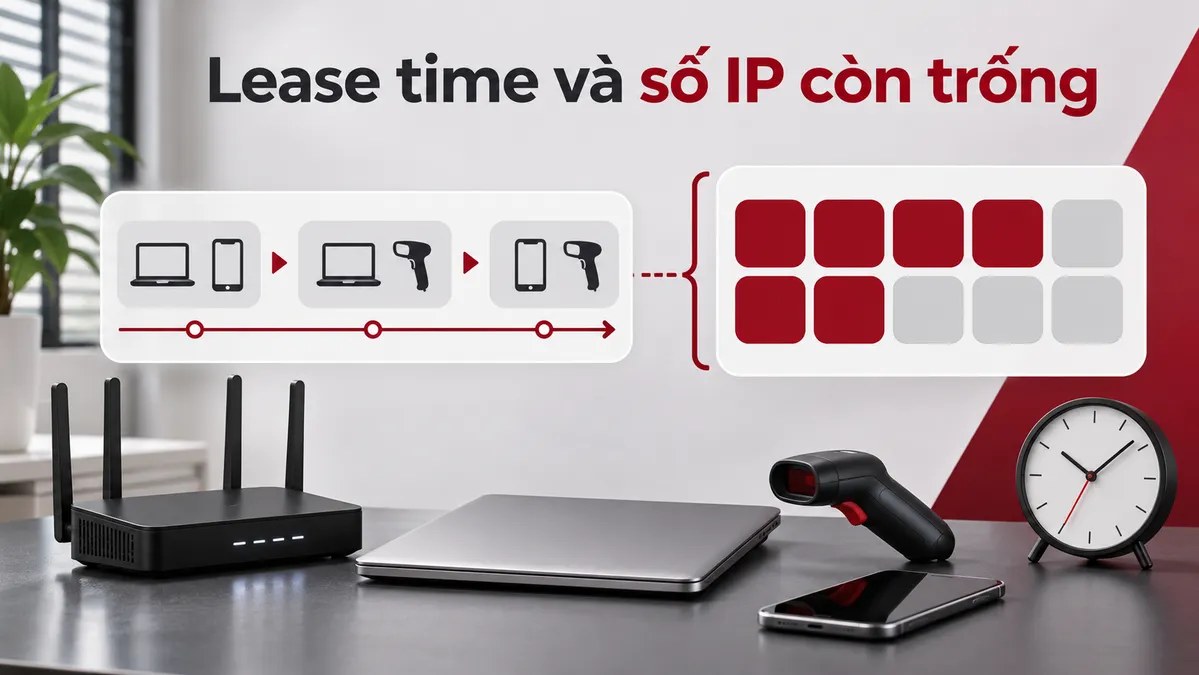
Lease time là thời gian client được dùng địa chỉ động trước khi phải gia hạn hoặc ngừng dùng nếu không gia hạn thành công. Client đang online thường xin gia hạn trước khi lease hết; lease không tự trở thành IP trống chỉ vì đã đi qua một nửa thời hạn. Tắt máy đột ngột cũng không bảo đảm server nhận được DHCPRELEASE, nên bản ghi có thể còn tồn tại đến khi hết hạn theo chính sách server.
Ở mạng khách có nhiều người ra vào, lease quá dài có thể giữ địa chỉ của khách đã rời đi và làm pool nhỏ nhanh cạn. Rút lease hợp lý có thể tăng tốc độ tái sử dụng IP, nhưng cũng tăng tần suất gia hạn và không tạo thêm địa chỉ đồng thời khi số client thực sự vượt sức chứa subnet. Với máy cố định hoặc môi trường có client mất kết nối chập chờn, lease quá ngắn có thể làm tăng yêu cầu DHCP và bộc lộ lỗi relay/server. Chọn thời hạn từ số thiết bị đến/đi, thời gian lưu trú và nhật ký cấp phát, không lấy một giá trị mặc định cho mọi VLAN.
Nếu pool liên tục đầy dù đã rà soát lease không còn hợp lệ, cần quy hoạch tăng sức chứa: mở rộng dải còn trống trong cùng subnet nếu còn địa chỉ, hoặc thay subnet/mask và các cấu hình liên quan. Không chỉ đổi điểm cuối dải DHCP sang địa chỉ nằm ngoài subnet hiện tại. Khi thay subnet, phải kiểm tra gateway, DHCP relay, chính sách ACL, IP tĩnh, VPN và các thiết bị phụ thuộc; đây là thay đổi mạng có kế hoạch, không phải một thao tác sửa lỗi tức thời.
Khi pool còn chỗ: kiểm tra VLAN, relay và đường đi gói
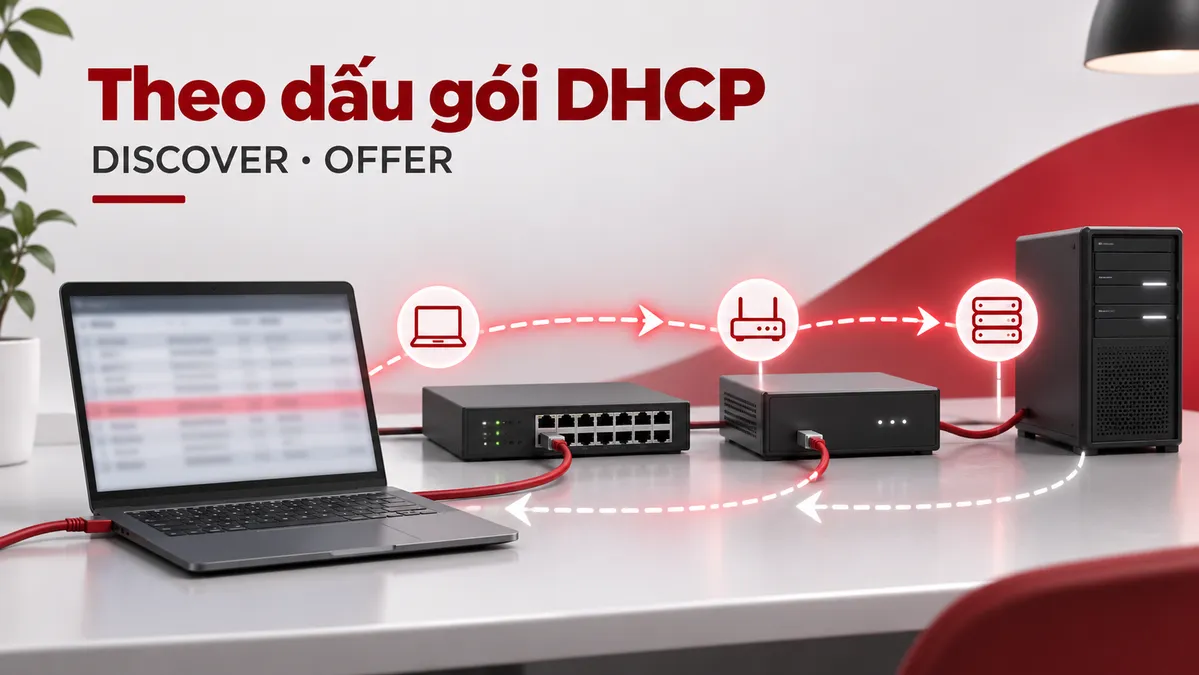
DHCPDISCOVER thường được phát trong miền broadcast của client. Nếu server nằm ở subnet khác, router hoặc switch lớp 3 cần relay cấu hình cho đúng VLAN để chuyển yêu cầu đến server. Một cổng access gán nhầm VLAN, SSID ánh xạ sai mạng, uplink không mang VLAN hoặc relay trỏ sai server đều có thể khiến máy mới không nhận IP, dù pool ở server vẫn còn nhiều địa chỉ.
Trên switch mạng có quản lý, kiểm tra VLAN của cổng, trunk và tính năng DHCP snooping nếu đã bật; không mặc định mọi switch trong danh mục có các chức năng này. Trên bộ định tuyến router hoặc máy chủ DHCP, kiểm tra interface/VLAN, relay, scope và log cấp phát theo đúng model. Nếu DHCP đặt tại router, xác nhận dịch vụ đang chạy; nếu server đặt riêng, xem đường kết nối và cấu hình dự phòng của server.
Bắt gói tại client và phía server/relay trong lúc tái hiện lỗi. Ghi transaction ID để theo dõi cùng một lượt DISCOVER–OFFER–REQUEST–ACK, tránh ghép nhầm gói của các máy khác. Thấy DISCOVER ở client nhưng không ở server hướng điều tra về VLAN/relay; thấy OFFER ở server nhưng không về client hướng điều tra về đường ngược hoặc bộ lọc. Chỉ thay cấu hình sau khi xác định gói mất ở đâu.
Xác nhận đã khắc phục và tránh lỗi lặp lại
Sau khi sửa, cho một thiết bị thử xin lease mới và kiểm tra IP, mask, gateway, DNS, đúng VLAN và truy cập ứng dụng cần thiết. Thử thêm thiết bị thứ hai và theo dõi số địa chỉ còn trống, số xung đột cùng log server trong giờ đông người. Nếu hệ thống có DHCP dự phòng, thử tình huống chuyển vai trò theo đúng thiết kế; một lần cấp IP thành công chưa chứng minh cả hai server hoạt động đúng.
Để HulaTech hỗ trợ, hãy gửi sơ đồ router–switch–AP, model/firmware, VLAN/subnet và pool, lease time, số client cao điểm, trạng thái client và log DHCP hoặc bản bắt gói đã ẩn thông tin nhạy cảm. Dữ liệu này giúp xác định cần sửa cấu hình, tăng dải IP hay xem lại thiết bị.
Xem Thêm:
Chọn router cho VPN doanh nghiệp: giao thức, tải và khả năng tương thích
