 giới thiệu
 tin tức
 liên hệ
 khuyến mại
 Thanh toán

Hãy chọn router VPN sau khi xác định hai đầu cần kết nối bằng giao thức nào, có bao nhiêu tunnel/người dùng đồng thời và cần truyền bao nhiêu dữ liệu đã mã hóa. Nhãn “VPN” hoặc cổng WAN Gigabit không chứng minh thiết bị sẽ chạy được với router đối tác ở cấu hình mong muốn. Cần kiểm tra phiên bản firmware, bộ tham số bảo mật, địa chỉ WAN/NAT, mạng con và phép thử thực tế trước khi chốt model.
Xác định kiểu VPN trước khi xem thông số router
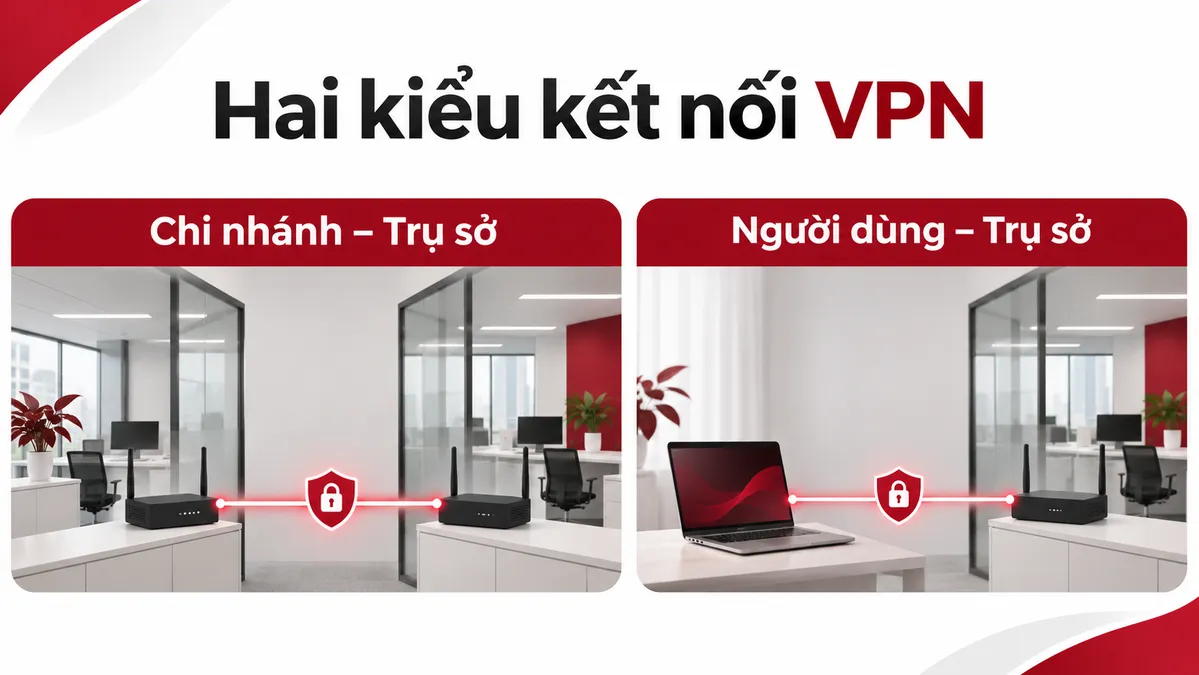
VPN nối hai văn phòng (site-to-site) khác VPN cho nhân viên truy cập từ xa (remote access). Loại thứ nhất nối các mạng nội bộ qua tunnel; loại thứ hai cho thiết bị đầu cuối vào tài nguyên công ty, cần quản lý tài khoản, xác thực và phần mềm client.
Ghi rõ hãng và model hai đầu, kể cả khi một đầu do đối tác quản lý. Với IPsec, đối chiếu IKEv1/IKEv2, mã hóa, xác thực và kiểu VPN theo tuyến hoặc chính sách. OpenVPN, WireGuard hay cơ chế riêng của hãng chỉ phù hợp khi đúng hai đầu và cách quản trị cùng hỗ trợ.
| Thông tin phải có | Câu hỏi cần trả lời trước khi chọn |
|---|---|
| Mô hình kết nối | Chi nhánh–trụ sở, người dùng–trụ sở hay kết nối đối tác/cloud? |
| Hai đầu VPN | Hãng, model, firmware và giao thức/kiểu VPN được phép dùng là gì? |
| Mạng cần đi qua tunnel | Các subnet có trùng nhau không, lưu lượng nào được phép truy cập? |
| Tải đồng thời | Bao nhiêu tunnel, người dùng và Mbps hai chiều trong giờ cao điểm? |
| Kết nối Internet | IP công cộng, NAT phía trước, IP động và đường dự phòng được xử lý thế nào? |
Đừng chọn router chỉ theo số người dùng. Chi nhánh ít người nhưng sao lưu liên tục có thể tạo tải VPN cao hơn điểm bán đông người chỉ trao đổi giao dịch nhỏ.
Kiểm tra tương thích IPsec ở cả hai đầu
Hai bên IPsec cần cấu hình tương ứng về IKE, xác thực, thuật toán mã hóa/toàn vẹn, nhóm trao đổi khóa, thời hạn và phase 2. Chính sách riêng có thể đòi các tham số khớp chính xác. Thuật toán hỗ trợ phụ thuộc firmware; tránh giữ thuật toán cũ chỉ để ghép với thiết bị không thể cập nhật.
Kiểm tra subnet và traffic selector. Hai phía dùng cùng dải nội bộ có thể cần dịch địa chỉ được hỗ trợ. Với nhiều subnet, khác biệt giữa VPN theo tuyến và theo chính sách có thể khiến tunnel lên nhưng chỉ một phần lưu lượng đi qua. Hãy thử mọi cặp mạng cần trao đổi.
Nếu có NAT trước một hoặc cả hai gateway, phải xác nhận NAT traversal, địa chỉ/định danh peer và đường đi của các cổng cần thiết theo đúng tài liệu của hai thiết bị. IP động có thể đòi hỏi FQDN/DDNS hoặc phương án do hãng hỗ trợ; chức năng này không mặc định có trên mọi firmware. Với hai WAN, kiểm tra peer bên kia nhận biết địa chỉ dự phòng và tunnel được tái lập ra sao khi đổi đường.
Đọc thông lượng VPN đúng điều kiện thử nghiệm
Thông lượng NAT hoặc firewall không thay cho thông lượng VPN đã mã hóa. Cùng một router có thể công bố tốc độ khác nhau giữa IPsec, OpenVPN và WireGuard, hoặc giữa các bộ thuật toán. Chẳng hạn, datasheet TP-Link ER605 v2 liệt kê các phép đo riêng theo giao thức; các giá trị đó là kết quả trong điều kiện hãng thử, không phải tốc độ cam kết cho mọi mạng hoặc gợi ý chọn riêng model này.
Khi đối chiếu hai model, ghi rõ giao thức, bộ mã hóa, kích thước gói, số luồng, chiều đo, phần cứng/phần mềm và các tính năng cùng bật. Lưu lượng ứng dụng còn chịu giới hạn của đường WAN, đầu VPN còn lại, độ trễ tuyến và thiết bị đầu cuối. Nếu vừa chạy VPN vừa lọc bảo mật hoặc quản lý nhiều WAN, cần xem dữ liệu hiệu năng tương ứng thay vì cộng các con số cực đại ở những phép thử độc lập.
Số tunnel tối đa là giới hạn kết nối được công bố, không có nghĩa tất cả tunnel cùng đạt thông lượng tối đa. Với truy cập từ xa, cần hỏi thêm số phiên/client đồng thời, giới hạn license và phương thức xác thực. Tại trụ sở, hãy cộng tải dự kiến từ các chi nhánh và nhân viên trong giờ cao điểm, đồng thời dự phòng cho tăng trưởng; tại chi nhánh, xem tải của riêng tuyến và ứng dụng quan trọng. Đừng dùng tốc độ Wi-Fi của router để suy ra hiệu năng VPN.
Chọn router hay thiết bị bảo mật làm đầu VPN?
Nếu nhu cầu chủ yếu là định tuyến giữa các chi nhánh và router đáp ứng bộ giao thức, tải và quản trị, có thể bắt đầu từ nhóm bộ định tuyến router rồi đối chiếu datasheet của từng model. Trường hợp gateway còn phải áp chính sách bảo mật, phân tách vùng mạng hoặc dùng dịch vụ kiểm tra lưu lượng, nhóm tường lửa cũng cần được đánh giá. Tên nhóm sản phẩm không bảo đảm một model cụ thể có đủ giao thức, tính năng hay hiệu năng khi chúng chạy đồng thời.
Kiểm tra cổng vật lý theo tốc độ WAN/LAN, loại cổng quang hoặc đồng cần dùng, khả năng lắp nguồn dự phòng nếu hệ thống yêu cầu. Với nền tảng có quản trị tập trung, dịch vụ thuê bao hoặc cấp phép tính năng, cần ghi rõ gói và thời hạn áp dụng. Một cặp thiết bị cùng hỗ trợ IPsec vẫn có thể khó vận hành nếu nhật ký, cấu hình hoặc quy trình cập nhật firmware không phù hợp đội IT.
Thử liên thông trước khi đặt mua số lượng lớn
Lập một cấu hình thử với đúng model và firmware hai đầu, một vài subnet đại diện và chính sách mã hóa dự kiến. Xác nhận tunnel thiết lập, truy cập đúng các subnet, DNS và ứng dụng thực tế; xem log phase 1/phase 2 nếu không kết nối. Tạo tải theo cả hai chiều rồi quan sát tốc độ, độ trễ, CPU và mất gói trong thời gian đủ đại diện cho tác vụ vận hành. Ghi điều kiện thử để so sánh lại sau khi triển khai.
Sau đó thử rút WAN chính, khôi phục đường truyền và đổi IP nếu phương án có dự phòng; theo dõi thời gian tái lập tunnel và ứng dụng có phải đăng nhập lại hay không. Kiểm tra truy cập từ xa trên đúng hệ điều hành/client sẽ dùng. Nếu kết quả chỉ xác nhận tunnel lên nhưng chưa có tải và tình huống lỗi, chưa đủ căn cứ để kết luận thiết kế đáp ứng nhu cầu doanh nghiệp.
Để HulaTech đề xuất thiết bị và báo giá, hãy gửi sơ đồ kết nối, model/firmware của peer hiện có, danh sách subnet, giao thức/chính sách bảo mật bắt buộc, số chi nhánh/người dùng đồng thời, tải VPN mục tiêu, trạng thái IP công cộng/NAT/dual WAN và yêu cầu license. Đây là bộ dữ liệu cần đối chiếu trước khi chọn một router hay gateway bảo mật cụ thể.
Xem Thêm:
QoS trên router: xác định điểm nghẽn trước khi giới hạn băng thông
