 giới thiệu
 tin tức
 liên hệ
 khuyến mại
 Thanh toán

Để thiết lập Wi-Fi khách, hãy tạo SSID riêng, xác định khách được đưa vào mạng nào và áp dụng chính sách chỉ cho phép những dịch vụ cần thiết. SSID là tên mạng để kết nối; VLAN tách miền mạng; quy tắc truy cập trên gateway, firewall hoặc thiết bị Layer 3 mới quyết định khách có đến được mạng nội bộ hay không. Sau cấu hình, cần thử từ thiết bị khách: nhận đúng IP, ra Internet và không vào được những tài nguyên đã quy định phải chặn.
SSID, VLAN và chính sách truy cập làm những việc khác nhau
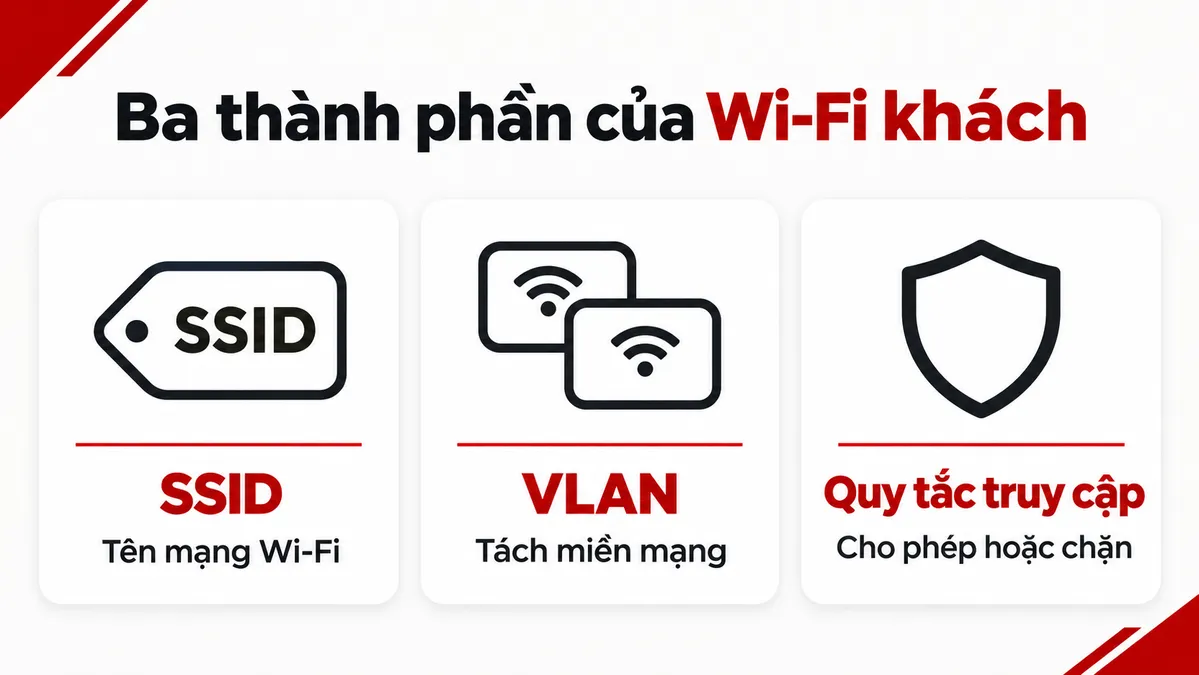
SSID (Service Set Identifier) là tên Wi-Fi để kết nối. SSID riêng giúp nhận biết khách và áp dụng xác thực. Chỉ đổi tên SSID không chứng minh khách đã được tách khỏi mạng nhân viên.
VLAN là miền mạng logic ở lớp chuyển mạch. AP có thể gắn lưu lượng từng SSID vào VLAN tương ứng nếu model và chế độ hoạt động hỗ trợ. Cổng nối AP, uplink và gateway phải chuyển tiếp VLAN nhất quán. Bài tách mạng camera, nhân viên và khách bằng VLAN giải thích cách phối hợp cổng switch, IP và chính sách giữa các nhóm.
VLAN không tự bảo đảm khách bị chặn khỏi các mạng khác: khi có định tuyến liên VLAN, quyền truy cập phụ thuộc quy tắc tại thiết bị thực sự chuyển tiếp lưu lượng. Nếu định tuyến nội bộ ở switch Layer 3, một quy tắc chỉ đặt trên firewall ở đường ra Internet có thể không kiểm soát được lưu lượng đi thẳng giữa các VLAN trong LAN.
| Thành phần | Việc cần xác định | Điều không thể kết luận riêng từ thành phần đó |
|---|---|---|
| SSID khách | Tên mạng, xác thực và nhóm thiết bị sẽ kết nối | Khách đã được tách khỏi mạng nhân viên |
| VLAN khách | Miền mạng, dải IP, đường đi từ AP tới gateway | Đã chặn định tuyến tới mọi subnet nội bộ |
| Chính sách truy cập | Nguồn, đích, dịch vụ được phép hoặc bị chặn | Khách không thể giao tiếp với khách khác cùng VLAN |
| Cách ly thiết bị khách | Khả năng giao tiếp giữa các client cùng mạng | Đã chặn truy cập liên VLAN hoặc ra Internet |
Lập chính sách khách trước khi cấu hình thiết bị
Trước tiên, ghi rõ tài nguyên khách được dùng và không được dùng. Trường hợp phổ biến là cho phép ra Internet, cấp DHCP và phân giải DNS; chặn truy cập subnet nhân viên, camera, máy chủ và giao diện quản trị. Nếu khách cần truy cập một dịch vụ nội bộ, hãy mô tả chính xác dịch vụ, địa chỉ đích và điều kiện cho phép thay vì mở toàn bộ mạng.
Tiếp theo, xác định dải IP, gateway, DHCP, DNS, vị trí định tuyến liên VLAN và nơi áp dụng chính sách. Rà cả IPv4 lẫn IPv6 nếu dùng hai giao thức; chính sách chỉ xét IPv4 có thể bỏ sót đường đi IPv6. Kiểm tra cả VPN và mạng quản trị mà khách không được truy cập.
Nếu muốn khách không nhìn thấy thiết bị khách khác, xác định phạm vi tính năng cách ly. Tài liệu UniFi phân biệt cách ly client ở AP với ACL ở switch: cách ly trên một AP không mặc nhiên ngăn mọi đường giao tiếp qua switch hoặc giữa các AP. Khả năng cụ thể thay đổi theo nền tảng; thử hai thiết bị khách ở cùng AP, khác AP và trên những kết nối có dây liên quan nếu chính sách yêu cầu cách ly toàn mạng.
Giới hạn tốc độ hoặc thời gian không thay thế quy tắc chặn mạng nội bộ. Captive portal là bước xác thực hoặc đồng ý điều khoản; sự xuất hiện của trang đăng nhập chưa chứng minh khách đã bị cách ly. Khi bật portal, kiểm tra DNS và các dịch vụ cần hoạt động trước, sau khi đăng nhập.
Đi theo đường kết nối từ AP đến gateway
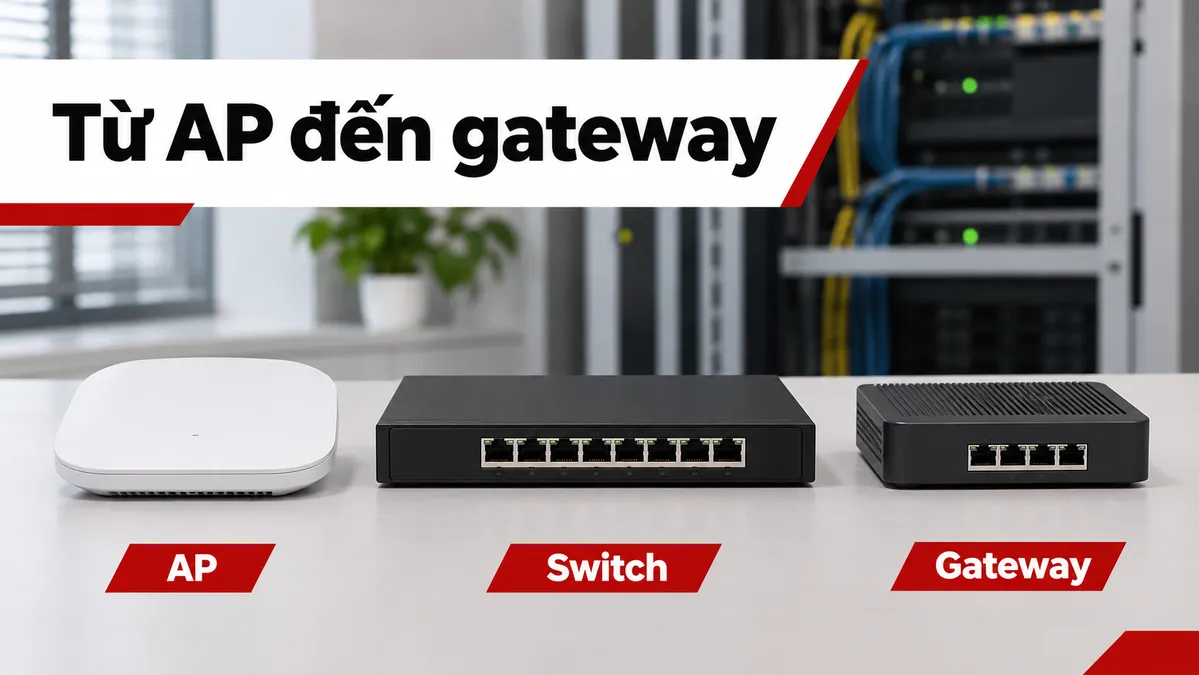
Trên AP, tạo SSID khách và chọn phương thức xác thực phù hợp với môi trường triển khai. Xác nhận tính năng gắn SSID với VLAN trong tài liệu đúng model, phiên bản và chế độ chạy; một tùy chọn tên “Guest Network” không đồng nghĩa AP sẽ gắn thẻ VLAN lên cổng Ethernet. Một số hệ thống dùng NAT hoặc đường hầm cho khách, nên đường đi dữ liệu có thể khác mô hình bridge vào VLAN tại AP.
Nếu dùng VLAN, trên bộ phát Wi-Fi cần đối chiếu chức năng SSID–VLAN của từng model. Cổng switch nối AP và uplink phải mang đúng VLAN khách; hai đầu cần thống nhất VLAN được phép và lưu lượng không gắn thẻ. Khi chọn switch mạng, kiểm tra tài liệu 802.1Q, cổng, uplink và nhu cầu PoE; không suy mọi switch đều quản lý VLAN.
Tại gateway hoặc thiết bị Layer 3, chuẩn bị interface, cấp phát IP và đường ra Internet cho mạng khách; đặt quy tắc theo đúng thứ tự và đúng chiều lưu lượng mà nền tảng áp dụng. Nơi dùng tường lửa để kiểm soát truy cập, cần đối chiếu chức năng, giới hạn và cách đánh giá quy tắc của model thực tế. Nếu switch Layer 3 định tuyến giữa VLAN khách và VLAN nội bộ, phải kiểm tra ACL ngay trên đường đó hoặc thiết kế lại đường đi qua thiết bị thực thi chính sách.
Trước khi sửa VLAN quản trị hoặc cổng uplink, lưu cấu hình và chuẩn bị cách khôi phục quyền quản trị. Thay đổi một phía có thể khiến AP hoặc switch mất liên lạc dù Wi-Fi vẫn phát tên mạng.
Kiểm tra cả đường được phép và đường phải bị chặn
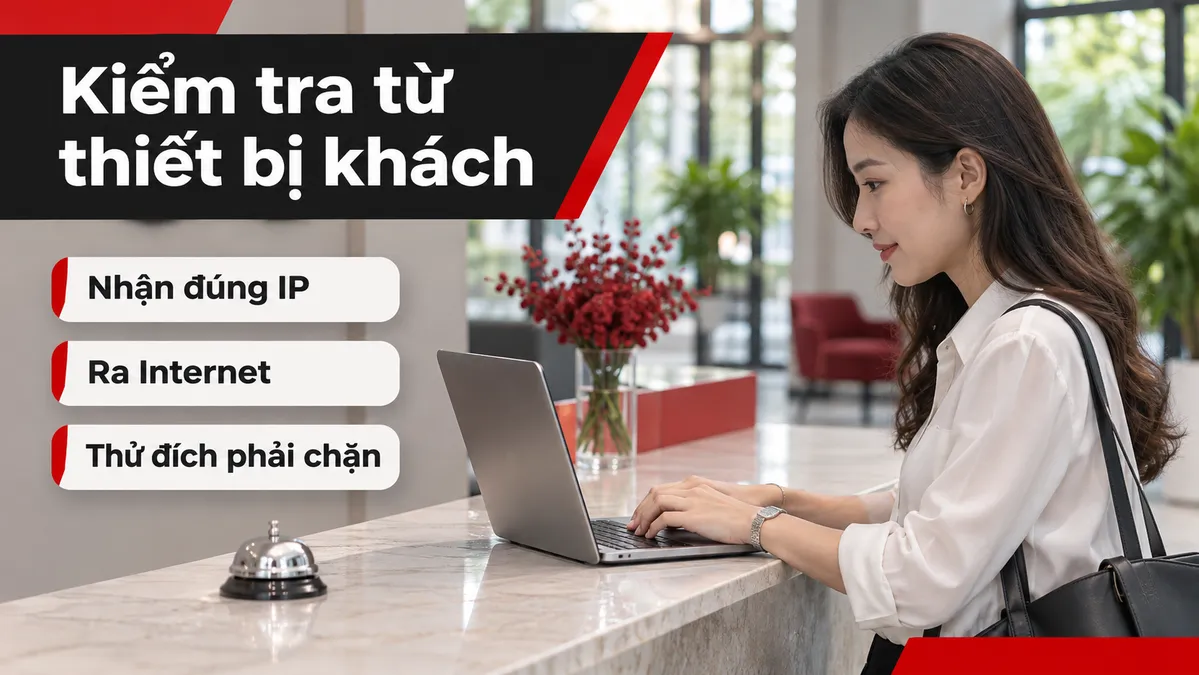
Thực hiện phép thử bằng thiết bị khách mới kết nối, không chỉ nhìn trạng thái “Connected” trên AP. Ghi lại SSID, AP, địa chỉ IP, gateway, DNS và thời điểm thử để đối chiếu khi có lỗi. Nếu có nhiều AP, thử tại các vùng phủ khác nhau vì cấu hình cổng/uplink có thể không đồng nhất.
| Quan sát từ thiết bị khách | Cần kiểm tra tiếp |
|---|---|
| Kết nối SSID nhưng không nhận IP | VLAN trên cổng AP/uplink, DHCP hoặc relay, cấu hình SSID–VLAN |
| Có IP nhưng không ra Internet | Gateway, DNS, NAT hoặc chính sách ra WAN; phân biệt lỗi DNS với lỗi kết nối IP |
| Ra Internet nhưng vào được máy nội bộ | Vị trí định tuyến và quy tắc chặn; thử đúng IP/port của tài nguyên cần bảo vệ |
| Không liên lạc với khách cùng AP nhưng vẫn thấy khách khác | Phạm vi client isolation trên AP, ACL ở switch và đường đi giữa các AP |
| Portal mở nhưng sau đăng nhập vẫn lỗi | Quy tắc truy cập sau xác thực, DNS, địa chỉ đích và nhật ký của hệ thống portal |
Thử một đích Internet và một đích nội bộ phải bị chặn. Với dịch vụ nội bộ được cấp phép, thử đúng cổng; ping thất bại không chứng minh mọi dịch vụ đã bị chặn vì đích có thể không trả lời ICMP. Đối chiếu log, thử hai thiết bị khách nếu cần cách ly và lưu kết quả sau thay đổi.
Cần chuẩn bị gì khi chọn thiết bị cho Wi-Fi khách?
Hãy gửi HulaTech sơ đồ nối AP–switch–gateway, model và phiên bản phần mềm các thiết bị, số SSID, số AP, dải IP/VLAN hiện có, số người dùng dự kiến và danh sách truy cập được phép hoặc phải chặn. Từ đó mới có thể đối chiếu tính năng gắn SSID vào VLAN, nguồn PoE, vị trí đặt chính sách và khả năng quản lý theo đúng model trước khi tư vấn thiết bị hoặc báo giá.
Xem Thêm:
Roaming 802.11k/v/r: điều kiện cần ở AP và thiết bị đầu cuối
