Zalo:
 giới thiệu
 tin tức
 liên hệ
 khuyến mại
 Thanh toán

Chính sách giao hàng
Giao hàng hỏa tốc siêu nhanh trong 2H đối với khu vực nội thành Hà Nội.
Chính sách bảo hành
Sản phẩm được bảo hành miễn phí nếu còn thời hạn bảo hành.
Chính sách đổi trả
Các sản phẩm được đổi trả 1 đổi 1 trong 7 ngày đối với các sản phẩm kể từ ngày nhận hàng theo biên lai vận chuyển. Đổi tra miễn phí đối với các trường hợp lỗi của nhà sản xuất, lỗi của nhân viên Hulatech giao hàng
Tổng quan sản phẩm
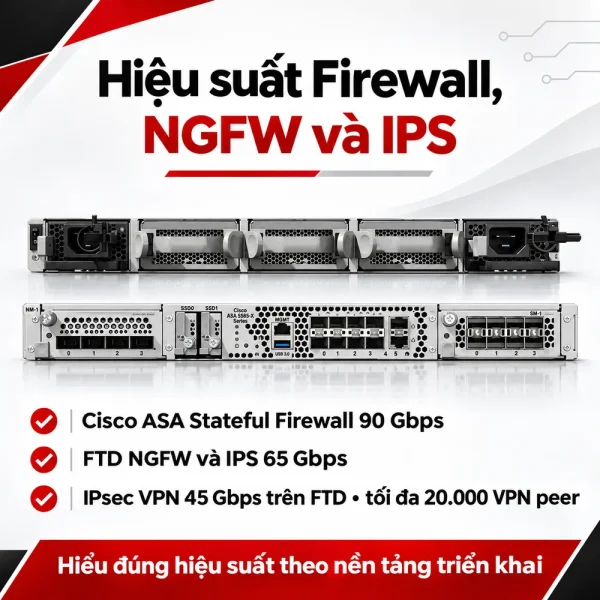
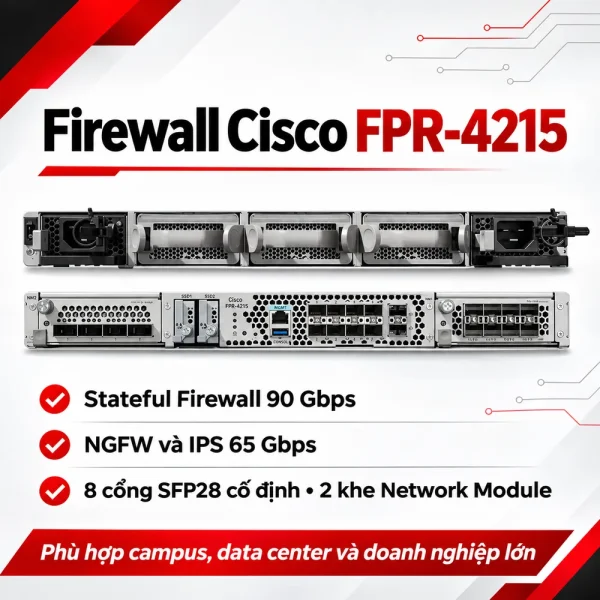
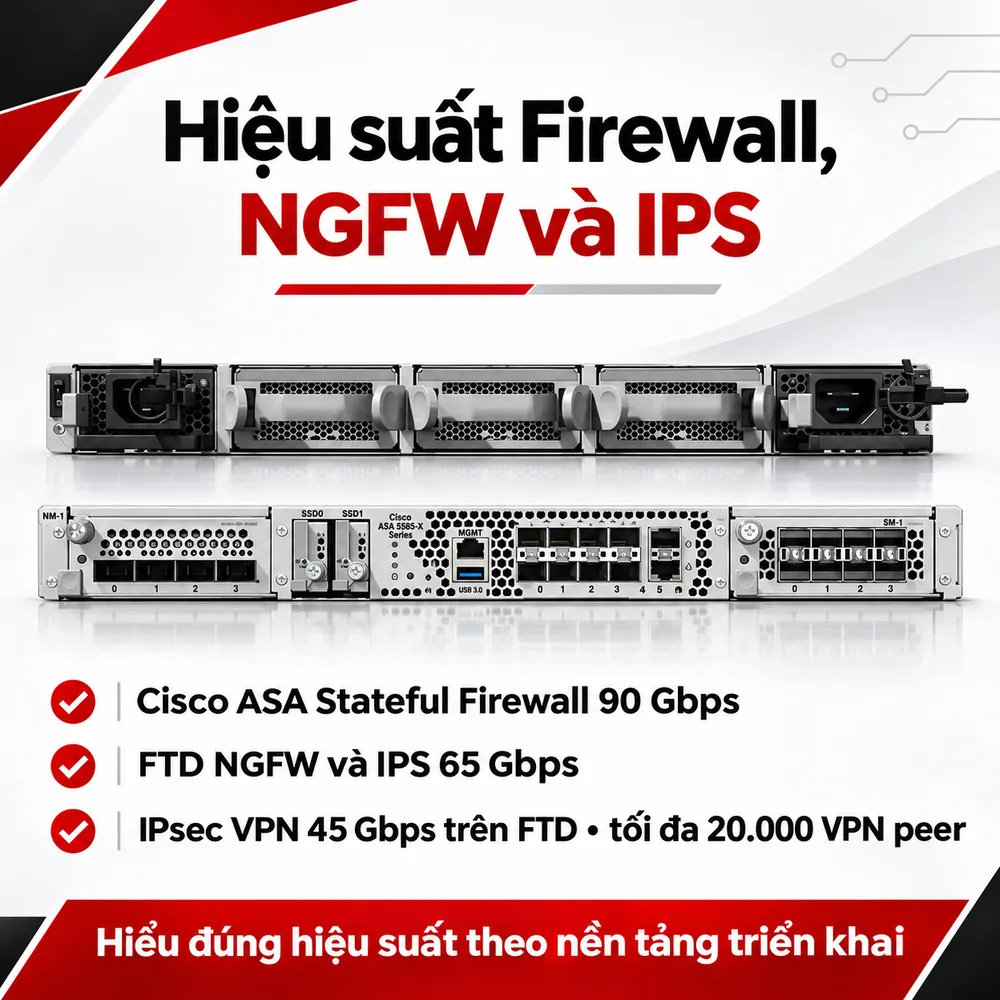
- Hiệu suất xử lý: Stateful Firewall 90 Gbps, NGFW và IPS 65 Gbps.
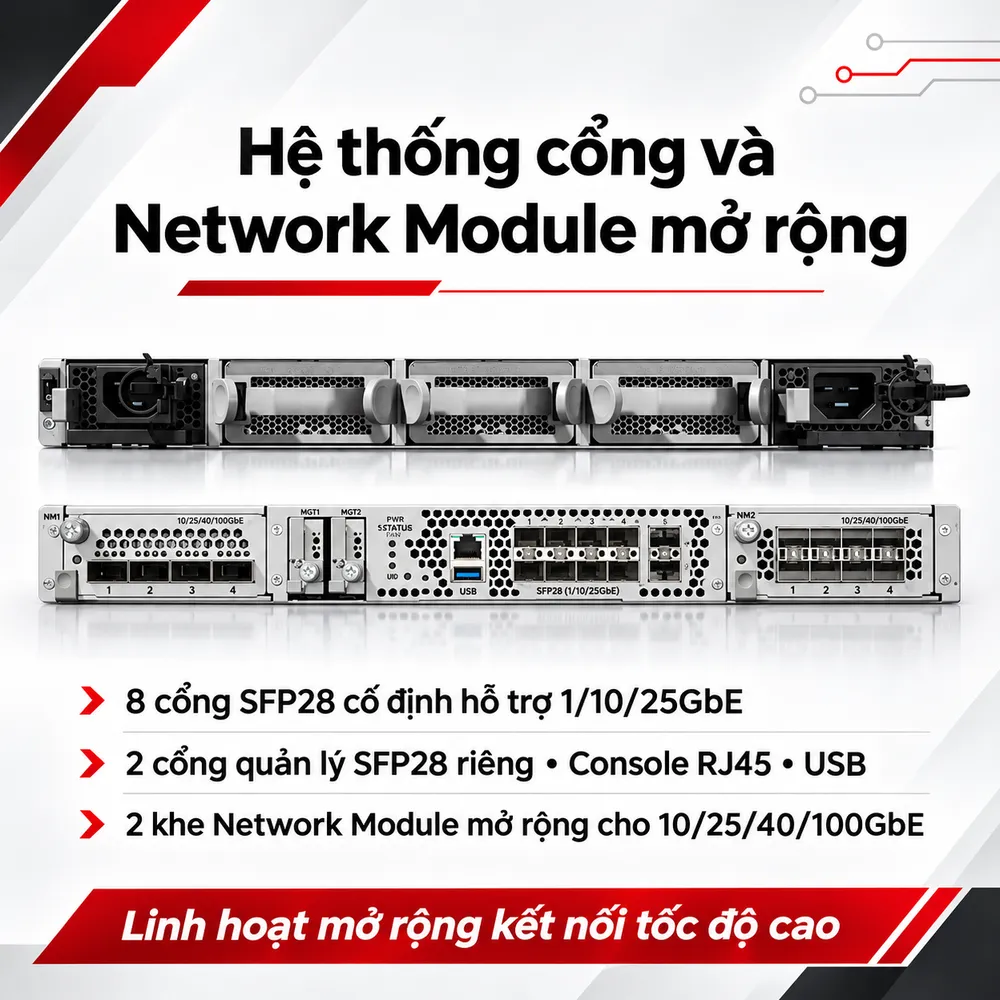
- Kết nối tốc độ cao: Trang bị 8 cổng SFP28 1/10/25GbE và 2 khe Network Module mở rộng.
- Bảo mật tích hợp: Hỗ trợ IPS, Application Visibility and Control, URL Filtering và kiểm tra TLS.
- Khả năng mở rộng: Hỗ trợ module mạng đến 400GbE và clustering tối đa 16 thiết bị.
- Dự phòng hệ thống: Hỗ trợ HA, nguồn AC kép tùy chọn và các module quạt Hot-Swap.
Vui lòng liên hệ để nhận báo giá tốt nhất
Mức giá ưu đãi
Bảo vệ dự án
Hỗ trợ công nợ
Hàng sẵn kho
Giao hàng hỏa tốc
Giá bán:
Liên hệ
HỖ TRỢ TƯ VẤN & BÁO GIÁ (24/7) - Phản hồi nhanh trong giờ hành chính
QUÀ TẶNG VÀ ƯU ĐÃI
- 1Tặng các phụ kiện đi kèm
- 2Giảm giá thêm 5% cho đơn hàng trên 20 triệu.
- 3Hỗ trợ tư vấn tận tâm.
CAM KẾT TỪ HULATECH
- Cam kết nói không với hàng kém chất lượng.
- Sản phẩm đầy đủ giấy tờ CO/CQ cho công trình dự án.
- Xuất hóa đơn (VAT) đầy đủ cho mọi đơn hàng.
Chính sách giao hàng
Giao hàng hỏa tốc siêu nhanh trong 2H đối với khu vực nội thành Hà Nội.
Chính sách bảo hành
Sản phẩm được bảo hành miễn phí nếu còn thời hạn bảo hành.
Chính sách đổi trả
Các sản phẩm được đổi trả 1 đổi 1 trong 7 ngày đối với các sản phẩm kể từ ngày nhận hàng theo biên lai vận chuyển. Đổi tra miễn phí đối với các trường hợp lỗi của nhà sản xuất, lỗi của nhân viên Hulatech giao hàng
PHỤ KIỆN THƯỜNG MUA CÙNG FIREWALL CISCO FPR-4215 8X SFP+, 2X NM: 1/10/40G
12.452.000 đ
Liên hệ
4.890.000 đ
24.650.000 đ
140.895.000 đ
1.975.000 đ
13.568.000 đ
THÔNG SỐ KỸ THUẬT CHI TIẾT FIREWALL CISCO FPR-4215 8X SFP+, 2X NM: 1/10/40G
| Thông số | Chi tiết |
|---|---|
| Thương hiệu | Cisco |
| Model | FPR-4215 |
| Dòng sản phẩm | Cisco Secure Firewall 4200 Series |
| Loại thiết bị | Next Generation Firewall (NGFW) |
| Hệ điều hành hỗ trợ | Cisco Secure Firewall Threat Defense (FTD), Cisco Secure ASA |
| Stateful Firewall Throughput (ASA) | 90 Gbps |
| NGFW Throughput (FTD) | 65 Gbps |
| IPS Throughput (FTD) | 65 Gbps |
| TLS Hardware Decryption | 20 Gbps |
| IPsec VPN Throughput (FTD) | 45 Gbps |
| Số phiên đồng thời (FTD + AVC) | 15 triệu |
| Số kết nối mới mỗi giây (FTD + AVC) | 350.000 |
| Số VPN Peers tối đa | 20.000 |
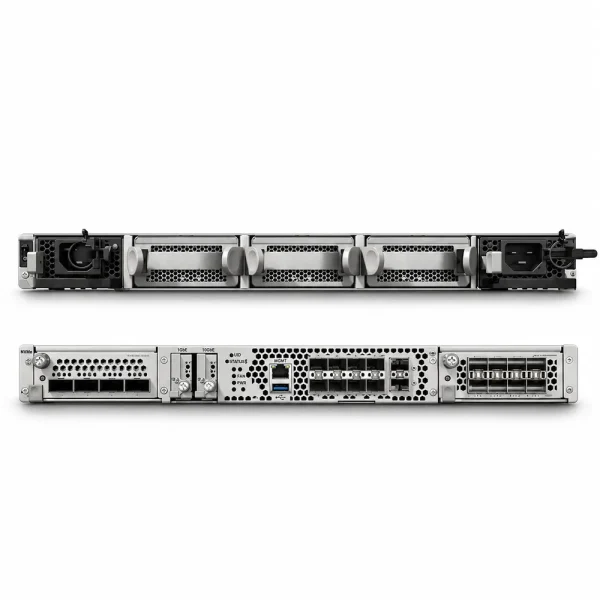
| Cổng mạng cố định | 8 × 1/10/25GbE SFP28 |
| Cổng quản lý | 2 × 1/10/25GbE SFP28 |
| Khe Network Module | 2 khe mở rộng |
| Network Module SFP+ | 8 × 1/10GbE mỗi module |
| Network Module SFP28 | 8 × 1/10/25GbE mỗi module |
| Network Module QSFP+ | 4 × 40GbE mỗi module |
| Network Module QSFP28 | Hỗ trợ cấu hình 100/200GbE tùy module |
| Network Module QSFP-DD | Hỗ trợ 400GbE tùy module |
| Cổng Console | 1 × RJ45 |
| Cổng USB | 1 × USB 3.0 Type-A |
| Bộ nhớ RAM | 256 GB |
| Ổ cứng SSD | 2 × 1,8 TB NVMe, RAID 1 |
| Tính năng bảo mật | Firewall, IPS, Application Visibility and Control, URL Filtering |
| Quản lý tập trung | Cisco Firewall Management Center, Cisco Defense Orchestrator |
| Hỗ trợ HA | Active/Standby, Clustering tùy nền tảng |
| Clustering tối đa | 16 thiết bị |
| Kiểu lắp đặt | Rackmount 1U |
| Kích thước (C × R × S) | 43,9 × 482,6 × 812,8 mm |
| Trọng lượng | 19,5 kg (cấu hình đầy đủ) |
| Nguồn điện | AC 100–240V, 50/60Hz |
| Nguồn dự phòng | Hỗ trợ 1+1, nguồn thứ hai tùy chọn |
| Công suất hệ thống tối đa | 770W |
| Hệ thống quạt | 3 module quạt kép, hỗ trợ Hot-Swap |
| Nhiệt độ hoạt động | 0°C đến 40°C |
| Độ ẩm hoạt động | 5–90%, không ngưng tụ |
ĐẶC ĐIỂM NỔI BẬT CỦA FIREWALL CISCO FPR-4215 8X SFP+, 2X NM: 1/10/40G
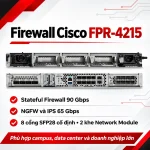
Firewall Cisco FPR-4215 thuộc dòng Cisco Secure Firewall 4200 Series, dành cho mạng campus, trung tâm dữ liệu và doanh nghiệp có lưu lượng lớn. Thiết bị đạt Stateful Firewall 90 Gbps trong phép thử Cisco ASA; trên Cisco Secure Firewall Threat Defense (FTD), thông lượng NGFW và IPS đạt 65 Gbps. Hệ thống trang bị tám cổng SFP28 cố định và hai khe Network Module mở rộng.
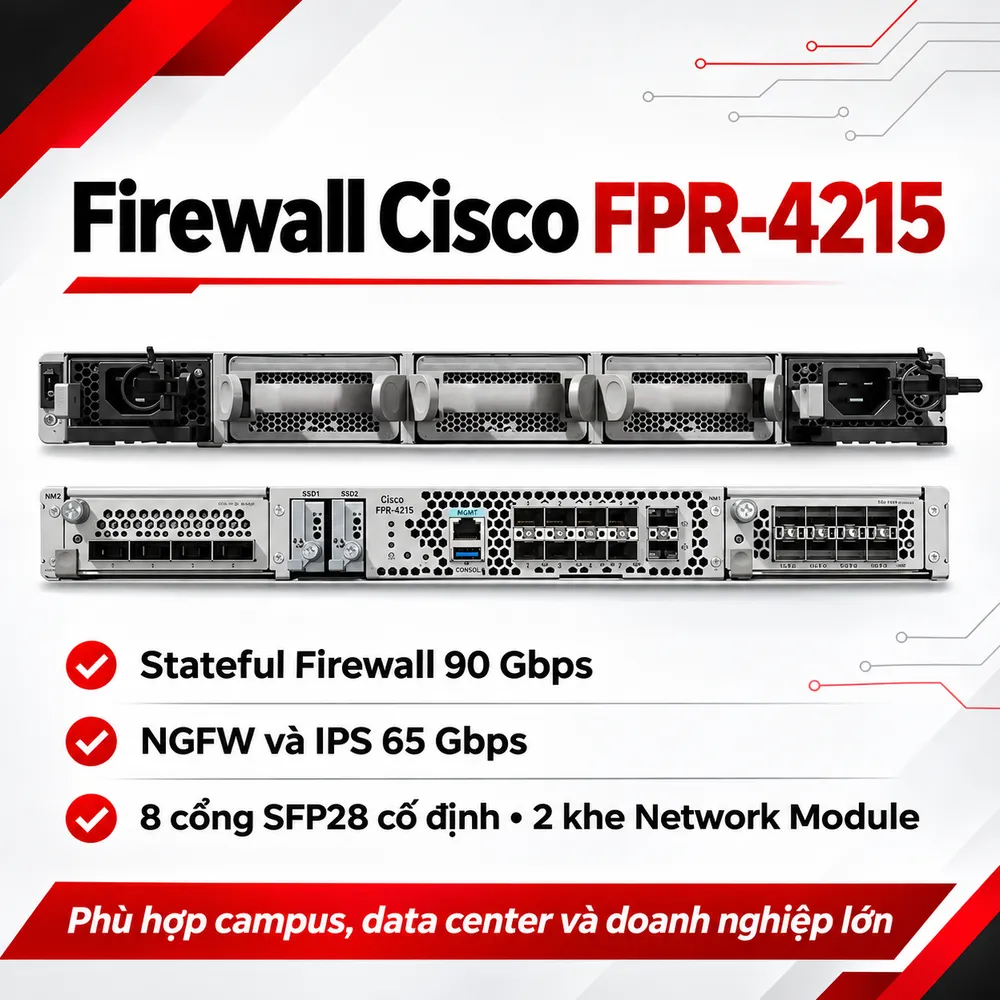 FPR-4215 là nền tảng bảo mật rackmount 1U, hỗ trợ Cisco Secure Firewall Threat Defense hoặc Cisco Secure ASA. Thiết bị có thể đặt tại biên Internet, giữa các vùng mạng hoặc điểm tập trung VPN. Với mạng nhiều ứng dụng, chính sách truy cập và giám sát mối đe dọa cần được thiết kế rõ ràng.
Khi lựa chọn Tường Lửa, doanh nghiệp cần xác định băng thông cao điểm, tỷ lệ lưu lượng mã hóa, số phiên đồng thời và phương án dự phòng. Firewall 90 Gbps không đồng nghĩa mọi chức năng kiểm tra chạy cùng tốc độ.
 Với FTD, quản trị viên có thể triển khai Application Visibility and Control, Cisco Secure IPS, Security Intelligence, lọc URL và các dịch vụ phát hiện mã độc theo giấy phép tương ứng. Bộ máy Snort hỗ trợ kiểm tra lưu lượng và sử dụng thông tin tình báo mối đe dọa Cisco Talos khi tính năng được kích hoạt.
Quản lý tập trung có thể thực hiện qua Firewall Management Center hoặc dịch vụ quản trị đám mây Cisco được hỗ trợ. Cách triển khai này giúp thống nhất quy tắc truy cập, nhật ký và cảnh báo trên nhiều thiết bị. Quản trị viên vẫn cần phân quyền, rà soát chính sách; giấy phép phần cứng không mặc nhiên bao gồm mọi dịch vụ bảo mật nâng cao.
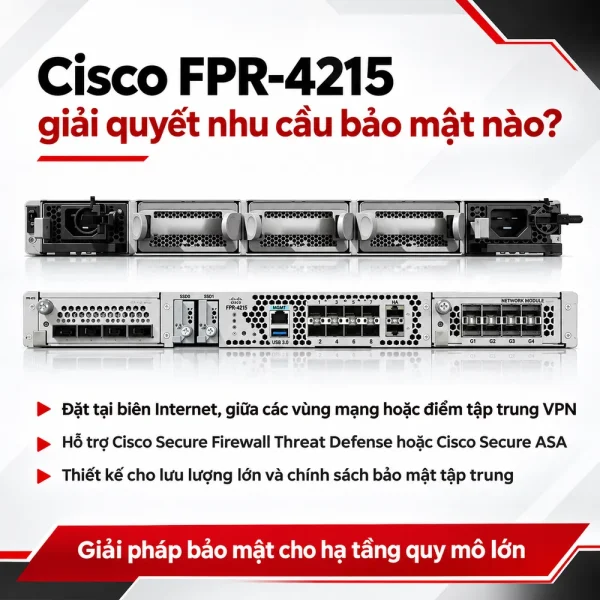
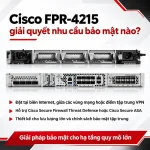
Cisco FPR-4215 giải quyết nhu cầu bảo mật nào?
FPR-4215 là nền tảng bảo mật rackmount 1U, hỗ trợ Cisco Secure Firewall Threat Defense hoặc Cisco Secure ASA. Thiết bị có thể đặt tại biên Internet, giữa các vùng mạng hoặc điểm tập trung VPN. Với mạng nhiều ứng dụng, chính sách truy cập và giám sát mối đe dọa cần được thiết kế rõ ràng.
Khi lựa chọn Tường Lửa, doanh nghiệp cần xác định băng thông cao điểm, tỷ lệ lưu lượng mã hóa, số phiên đồng thời và phương án dự phòng. Firewall 90 Gbps không đồng nghĩa mọi chức năng kiểm tra chạy cùng tốc độ.
Hiệu suất Firewall, NGFW và IPS được hiểu ra sao?
Sự khác biệt giữa Cisco ASA và FTD
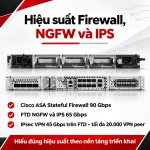
Cisco công bố Stateful Inspection Firewall Throughput 90 Gbps trên nền Cisco Secure ASA, đo với gói UDP 1.500 byte trong điều kiện lý tưởng. Với FTD, thông lượng Firewall kết hợp Application Visibility and Control (AVC) đạt 65 Gbps; khi bật thêm IPS, mức công bố vẫn là 65 Gbps theo phép thử gói 1.024 byte. FTD hỗ trợ tối đa 15 triệu phiên đồng thời cùng AVC và 350.000 kết nối mới mỗi giây. Cisco công bố thông lượng giải mã TLS bằng phần cứng 20 Gbps theo phép thử riêng. Những thông số này không cộng dồn và không bảo đảm hiệu suất tương tự trong mọi môi trường.Hiệu suất VPN và các giới hạn cần tính
Khi chạy FTD, IPsec VPN Throughput đạt 45 Gbps theo phép thử Fastpath với lưu lượng TCP 1.024 byte. Thiết bị hỗ trợ tối đa 20.000 VPN peer. Trên ASA, chỉ số VPN ở điều kiện thử khác có thể đạt 50 Gbps. Cần dùng số liệu tương ứng với phần mềm dự định triển khai. Đường truyền thực tế còn chịu ảnh hưởng từ thuật toán mã hóa, chất lượng kết nối, số đường hầm và chính sách kiểm tra lưu lượng. Cần kiểm thử trước khi sử dụng VPN cho những ứng dụng nhạy cảm với độ trễ.Hệ thống cổng và Network Module mở rộng
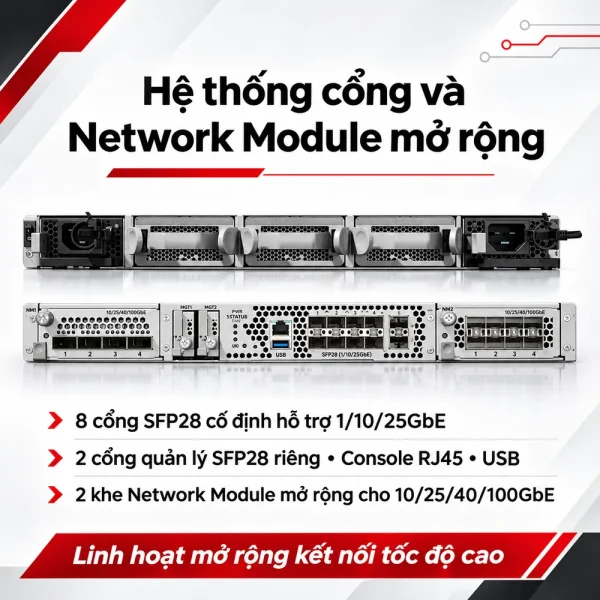
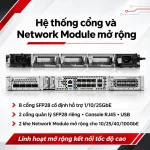
FPR-4215 trang bị tám cổng quang SFP28 cố định, hỗ trợ tốc độ 1/10/25GbE. Hai cổng quản lý riêng cũng sử dụng SFP28 1/10/25GbE, không nên tính lẫn vào giao diện truyền dữ liệu. Bên cạnh đó, máy có cổng Console RJ45 và cổng USB để hỗ trợ quản trị hoặc bảo trì. Hai khe Network Module cho phép lựa chọn card mở rộng. Cisco cung cấp module 8 cổng 1/10GbE SFP+, 8 cổng 1/10/25GbE SFP28, 4 cổng 40GbE và tùy chọn 100GbE hoặc cao hơn tùy module. Một số module hỗ trợ Fail-to-Wire cho trường hợp triển khai đặc thù. Số cổng tối đa phụ thuộc loại card trong từng khe; các cổng 10GbE, 25GbE và 100GbE không mặc nhiên có sẵn đồng thời. Cần kiểm tra mã module, transceiver, kiểu cáp và khả năng breakout.Quản lý bảo mật và khả năng quan sát lưu lượng
Với FTD, quản trị viên có thể triển khai Application Visibility and Control, Cisco Secure IPS, Security Intelligence, lọc URL và các dịch vụ phát hiện mã độc theo giấy phép tương ứng. Bộ máy Snort hỗ trợ kiểm tra lưu lượng và sử dụng thông tin tình báo mối đe dọa Cisco Talos khi tính năng được kích hoạt.
Quản lý tập trung có thể thực hiện qua Firewall Management Center hoặc dịch vụ quản trị đám mây Cisco được hỗ trợ. Cách triển khai này giúp thống nhất quy tắc truy cập, nhật ký và cảnh báo trên nhiều thiết bị. Quản trị viên vẫn cần phân quyền, rà soát chính sách; giấy phép phần cứng không mặc nhiên bao gồm mọi dịch vụ bảo mật nâng cao.
Thiết kế phần cứng và dự phòng hoạt động
FPR-4215 sử dụng khung 1U, phù hợp tủ rack bốn trụ, độ sâu khoảng 81,3 cm; cần kiểm tra khoảng trống và ray lắp đặt. Theo hướng dẫn phần cứng Cisco cập nhật năm 2026, thiết bị có bộ nhớ hệ thống 256 GB và hai SSD NVMe 1,8 TB cấu hình RAID 1 từ nhà máy. Máy có ba module quạt kép; nguồn AC hỗ trợ thay nóng và bổ sung nguồn thứ hai để đạt dự phòng 1+1. Với model 4215, Cisco cung cấp một bộ nguồn mặc định; nguồn thứ hai cần đặt thêm. Thiết bị hỗ trợ HA Active/Standby hoặc clustering tùy nền tảng phần mềm. Dự phòng nguồn không thay thế dự phòng thiết bị.Ứng dụng thực tế và tư vấn Cisco FPR-4215 tại Hulatech
FPR-4215 phù hợp mạng campus, trung tâm dữ liệu và doanh nghiệp cần tuyến quang tốc độ cao, phân đoạn hoặc kiểm tra lưu lượng lớn. Cần đối chiếu NGFW 65 Gbps với tải kiểm tra thực tế thay vì chỉ dựa vào Stateful Firewall. Cần xác định số cổng cố định, số Network Module, yêu cầu quản lý tập trung, giấy phép bảo mật, phương án HA và nguồn điện. Các thông số về cổng và công suất phải được xác nhận theo cấu hình đặt mua vì card mở rộng không mặc nhiên đi kèm phần cứng. Hulatech hỗ trợ tư vấn Cisco FPR-4215, lựa chọn Network Module, module quang, giấy phép và phương án triển khai. Khách hàng nên chủ động cung cấp sơ đồ mạng, tốc độ uplink và yêu cầu bảo mật để nhận cấu hình, báo giá phù hợp.ĐÁNH GIÁ & BÌNH LUẬN FIREWALL CISCO FPR-4215 8X SFP+, 2X NM: 1/10/40G
Gửi bình luận của bạn
SẢN PHẨM LIÊN QUAN
Thiết bị chuyển mạch Aruba Instant On 1430 5G – R8R44A
Switch chia mạng PLANET 24-port 10/100/1000Mbps + 4-port GS-2240-24T4X
Tường lửa Cisco FPR3140 8 cổng RJ45, 8 cổng 1/10/25G và 4 cổng 40G
Switch Aruba HPE J9780A 2530 8 PoE+
Thiết bị lưu trữ NAS Synology RS3618xs
83.550.000đ
Bộ phát WiFi Aruba Instant On S1T37A AP27 (RW) Access Point