Zalo:
 giới thiệu
 tin tức
 liên hệ
 khuyến mại
 Thanh toán

Chính sách giao hàng
Giao hàng hỏa tốc siêu nhanh trong 2H đối với khu vực nội thành Hà Nội.
Chính sách bảo hành
Sản phẩm được bảo hành miễn phí nếu còn thời hạn bảo hành.
Chính sách đổi trả
Các sản phẩm được đổi trả 1 đổi 1 trong 7 ngày đối với các sản phẩm kể từ ngày nhận hàng theo biên lai vận chuyển. Đổi tra miễn phí đối với các trường hợp lỗi của nhà sản xuất, lỗi của nhân viên Hulatech giao hàng
Tổng quan sản phẩm
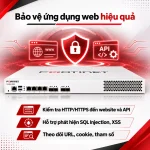
- Bảo mật ứng dụng: Hỗ trợ WAF, kiểm tra HTTP/HTTPS, phòng chống SQL Injection, XSS và các nguy cơ thuộc OWASP Top 10.
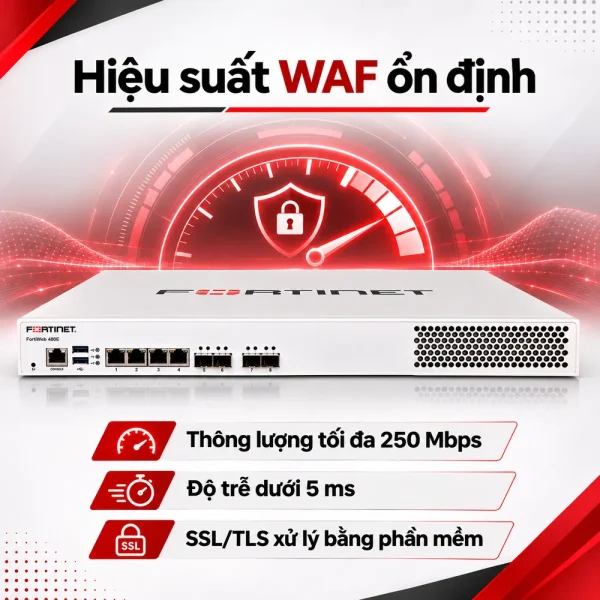
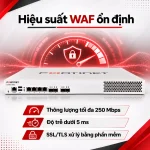
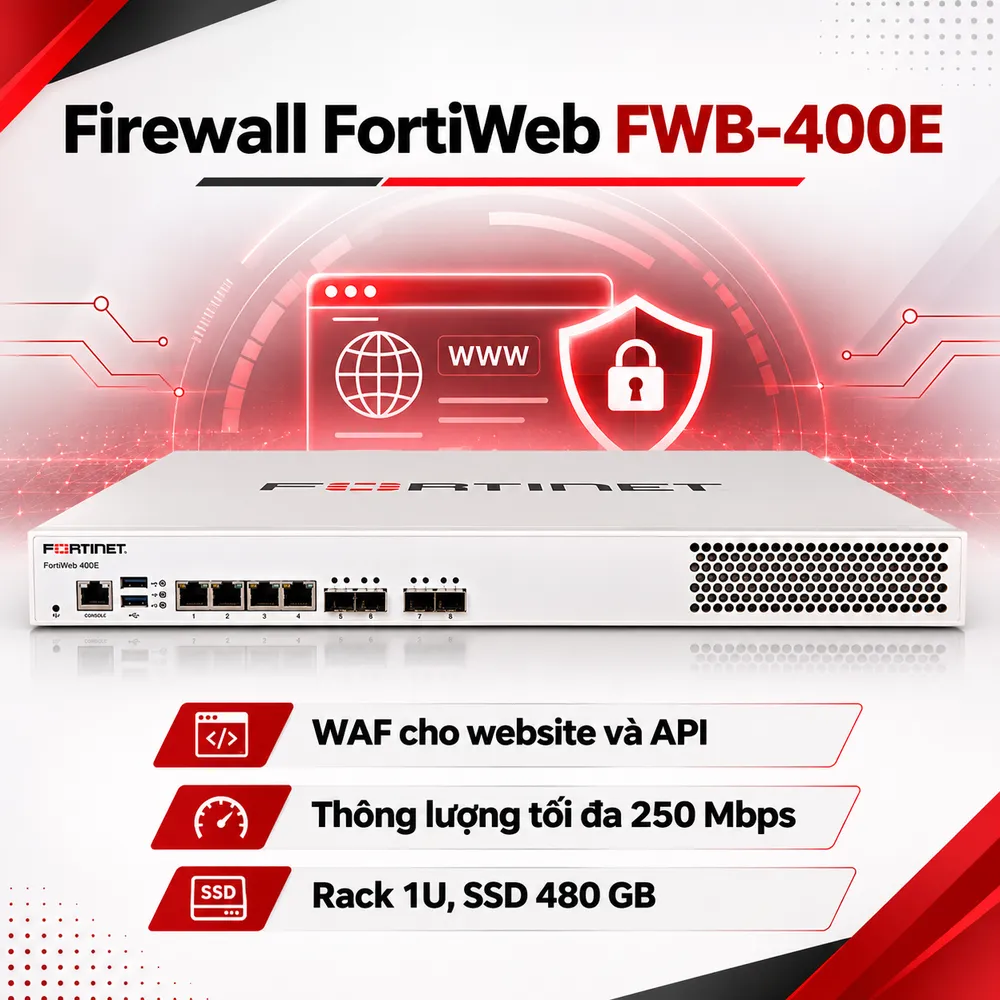
- Hiệu suất xử lý: Thông lượng tối đa 250 Mbps, độ trễ dưới 5 ms.
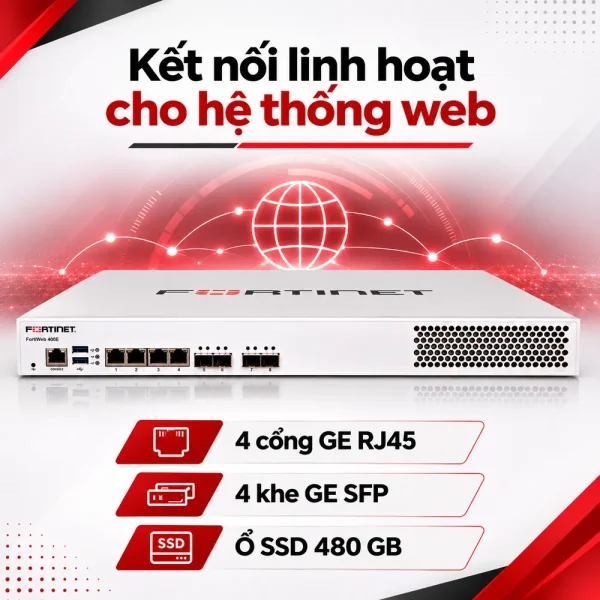
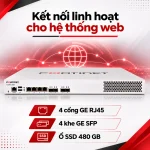
- Kết nối linh hoạt: Trang bị 4 cổng Gigabit RJ45 và 4 khe Gigabit SFP.
- Quản lý ứng dụng: Hỗ trợ 32 Administrative Domains và giấy phép ứng dụng không giới hạn theo datasheet.
- Dự phòng hệ thống: Hỗ trợ HA Active/Passive và Active/Active Clustering khi triển khai nhiều thiết bị tương thích.
Vui lòng liên hệ để nhận báo giá tốt nhất
Mức giá ưu đãi
Bảo vệ dự án
Hỗ trợ công nợ
Hàng sẵn kho
Giao hàng hỏa tốc
Giá bán:
Liên hệ
HỖ TRỢ TƯ VẤN & BÁO GIÁ (24/7) - Phản hồi nhanh trong giờ hành chính
QUÀ TẶNG VÀ ƯU ĐÃI
- 1Tặng các phụ kiện đi kèm
- 2Giảm giá thêm 5% cho đơn hàng trên 20 triệu.
- 3Hỗ trợ tư vấn tận tâm.
CAM KẾT TỪ HULATECH
- Cam kết nói không với hàng kém chất lượng.
- Sản phẩm đầy đủ giấy tờ CO/CQ cho công trình dự án.
- Xuất hóa đơn (VAT) đầy đủ cho mọi đơn hàng.
Chính sách giao hàng
Giao hàng hỏa tốc siêu nhanh trong 2H đối với khu vực nội thành Hà Nội.
Chính sách bảo hành
Sản phẩm được bảo hành miễn phí nếu còn thời hạn bảo hành.
Chính sách đổi trả
Các sản phẩm được đổi trả 1 đổi 1 trong 7 ngày đối với các sản phẩm kể từ ngày nhận hàng theo biên lai vận chuyển. Đổi tra miễn phí đối với các trường hợp lỗi của nhà sản xuất, lỗi của nhân viên Hulatech giao hàng
PHỤ KIỆN THƯỜNG MUA CÙNG FIREWALL FORTIWEB FWB-400E WEB APPLICATION
7.095.000 đ
THÔNG SỐ KỸ THUẬT CHI TIẾT FIREWALL FORTIWEB FWB-400E WEB APPLICATION
| Thông số | Chi tiết |
|---|---|
| Thương hiệu | Fortinet |
| Model | FWB-400E |
| Dòng sản phẩm | FortiWeb |
| Loại thiết bị | Web Application Firewall (WAF) |
| Thông lượng hệ thống | 250 Mbps |
| Độ trễ | Dưới 5 ms |
| Xử lý SSL/TLS | Bằng phần mềm (Software) |
| Cổng Gigabit Ethernet RJ45 | 4 |
| Khe Gigabit Ethernet SFP | 4 |
| Cổng 10GbE SFP+ | Không |
| Cổng USB | 2 |
| Ổ cứng lưu trữ | 480 GB SSD |
| Trusted Platform Module (TPM) | Không |
| Application Licenses | Unlimited |
| Administrative Domains | 32 |
| Tính năng bảo mật | WAF, kiểm tra HTTP/HTTPS, bảo vệ website và API |
| Phòng chống tấn công | SQL Injection, XSS và các nguy cơ thuộc OWASP Top 10 |
| Hỗ trợ HA | Active/Passive, Active/Active Clustering |
| Kiểu lắp đặt | Rackmount 1U |
| Kích thước (C × R × S) | 44 × 438 × 416 mm |
| Trọng lượng | 9,97 kg |
| Nguồn điện | AC 100–240V, 50/60Hz |
| Số bộ nguồn | 1 |
| Công suất tiêu thụ trung bình | 109W |
| Công suất tỏa nhiệt | 446,3 BTU/h (theo datasheet) |
| Nhiệt độ hoạt động | 0°C đến 40°C |
| Nhiệt độ lưu trữ | -25°C đến 70°C |
| Độ ẩm hoạt động | 10–90%, không ngưng tụ |
| Chứng nhận | FCC Class A, RCM, VCCI, CE, UL/CB/cUL |
ĐẶC ĐIỂM NỔI BẬT CỦA FIREWALL FORTIWEB FWB-400E WEB APPLICATION
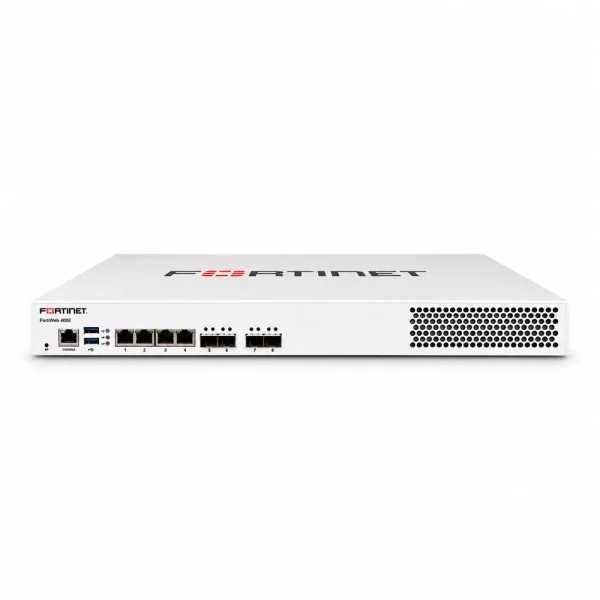
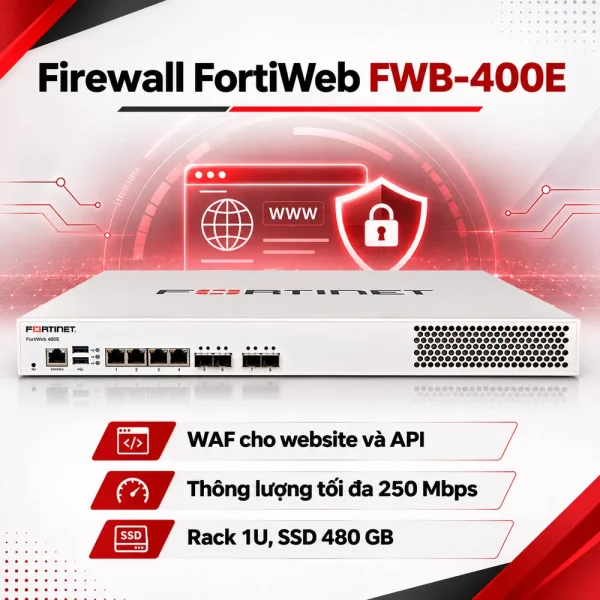
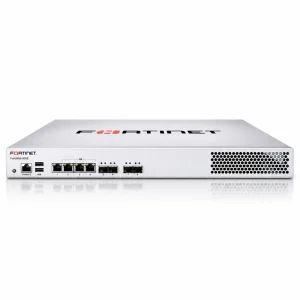
Firewall FortiWeb FWB-400E là thiết bị tường lửa ứng dụng web (Web Application Firewall – WAF) của Fortinet, kiểm tra HTTP/HTTPS đến website và API. Theo datasheet dành cho dòng 400E, thiết bị đạt thông lượng tối đa 250 Mbps, độ trễ dưới 5 ms, có bốn cổng GE RJ45, bốn khe GE SFP và ổ SSD 480 GB. Đây là WAF rack 1U, không thay thế FortiGate.
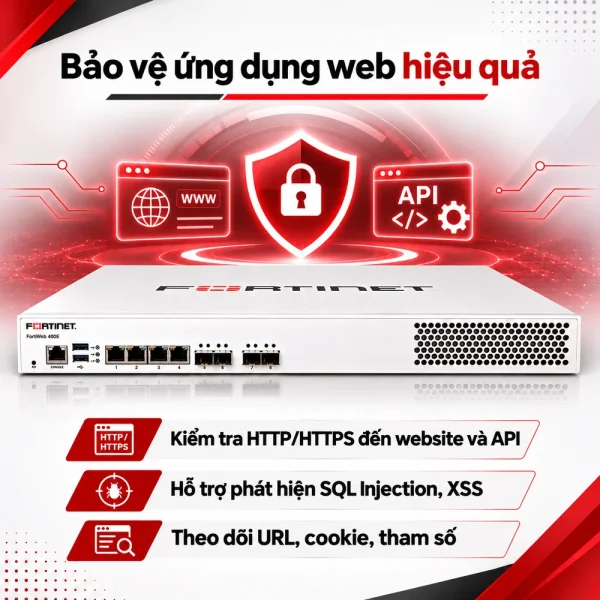
 FWB-400E được đặt trước máy chủ web hoặc tầng ứng dụng để phân tích yêu cầu truy cập. Khác firewall mạng kiểm soát kết nối, WAF kiểm tra URL, tham số, cookie và nội dung HTTP. Quản trị viên xây dựng chính sách dựa trên hành vi truy cập.
FortiWeb hỗ trợ phát hiện các nhóm tấn công phổ biến như SQL Injection, Cross-Site Scripting và những nguy cơ được đề cập trong OWASP Top 10. Nền tảng còn có cơ chế kiểm tra giao thức, chữ ký tấn công, đánh giá danh tiếng IP và phân tích hành vi. Hiệu quả phụ thuộc chính sách và giấy phép FortiGuard.
Doanh nghiệp có thể tham khảo danh mục Tường Lửa để phân biệt sản phẩm WAF với NGFW. FortiWeb bảo vệ ứng dụng; FortiGate có thể đảm nhiệm định tuyến, VPN và phân đoạn mạng. Cả hai không thay thế việc vá lỗi.
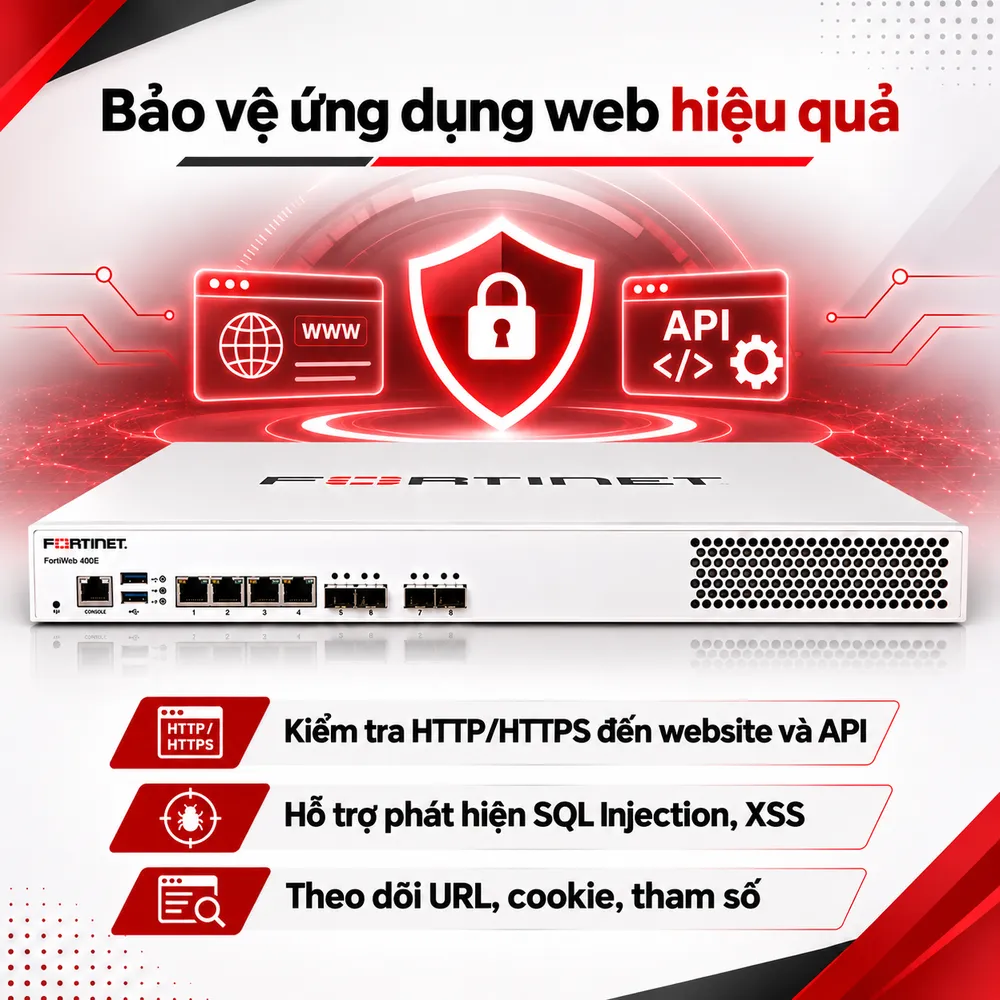 FortiWeb có thể triển khai theo các mô hình reverse proxy, inline transparent hoặc chế độ khác theo phiên bản phần mềm và thiết kế mạng. Trước khi chọn mô hình, kỹ thuật viên cần xác định vị trí chứng chỉ TLS, địa chỉ máy chủ gốc, cơ chế cân bằng tải và đường đi của lưu lượng sau khi kiểm tra.
Trong vận hành, nên cấu hình chính sách theo từng website hoặc nhóm API. Nên giám sát, điều chỉnh ngoại lệ trước khi bật chế độ chặn. Điều này hạn chế chặn nhầm đăng nhập hoặc thanh toán. Ứng dụng cập nhật cần kiểm thử WAF.
Cần kiểm tra WAF nhận diện đúng IP khách hàng, tên miền và URL. Khi dùng CDN hoặc bộ cân bằng tải phía trước, phải kiểm tra cách chuyển địa chỉ nguồn và ghi nhật ký. Cấu hình sai có thể làm gián đoạn đăng nhập hoặc chặn yêu cầu hợp lệ.
FWB-400E hỗ trợ 32 Administrative Domains và không giới hạn số giấy phép ứng dụng theo bảng thông số cũ của Fortinet. Thiết bị cũng hỗ trợ các phương án High Availability Active/Passive và Active/Active Clustering khi có nhiều appliance tương thích. Muốn dự phòng phải có thiết bị thứ hai và kiểm thử chuyển đổi.
WAF không thay thế chống DDoS lưu lượng lớn hoặc vá lỗi hệ thống. Doanh nghiệp vẫn phải duy trì kiểm soát quyền truy cập, giám sát và sao lưu dữ liệu ứng dụng.
FortiWeb FWB-400E bảo vệ ứng dụng web như thế nào?
FWB-400E được đặt trước máy chủ web hoặc tầng ứng dụng để phân tích yêu cầu truy cập. Khác firewall mạng kiểm soát kết nối, WAF kiểm tra URL, tham số, cookie và nội dung HTTP. Quản trị viên xây dựng chính sách dựa trên hành vi truy cập.
FortiWeb hỗ trợ phát hiện các nhóm tấn công phổ biến như SQL Injection, Cross-Site Scripting và những nguy cơ được đề cập trong OWASP Top 10. Nền tảng còn có cơ chế kiểm tra giao thức, chữ ký tấn công, đánh giá danh tiếng IP và phân tích hành vi. Hiệu quả phụ thuộc chính sách và giấy phép FortiGuard.
Doanh nghiệp có thể tham khảo danh mục Tường Lửa để phân biệt sản phẩm WAF với NGFW. FortiWeb bảo vệ ứng dụng; FortiGate có thể đảm nhiệm định tuyến, VPN và phân đoạn mạng. Cả hai không thay thế việc vá lỗi.
Thông số phần cứng và giới hạn hiệu suất FWB-400E
Thông lượng 250 Mbps, độ trễ dưới 5 ms
Fortinet công bố FWB-400E đạt thông lượng WAF tối đa 250 Mbps và độ trễ dưới 5 ms trong điều kiện thử nghiệm. Đây không phải tốc độ bảo đảm khi bật nhiều chức năng bảo mật. Tải thực tế phụ thuộc kết nối, HTTPS và kiến trúc triển khai. Điểm cần làm rõ là FWB-400E xử lý SSL/TLS bằng phần mềm, không phải phần cứng tăng tốc chuyên dụng. Datasheet phân biệt rõ khả năng này với FortiWeb 600E, mẫu sử dụng xử lý SSL/TLS bằng phần cứng. Với HTTPS, cần kiểm thử thông lượng, độ trễ và chứng chỉ.Cổng GE RJ45, SFP và ổ SSD 480 GB
Thiết bị có bốn cổng Gigabit Ethernet RJ45 và bốn khe Gigabit SFP, phù hợp kết nối với switch hoặc hạ tầng sử dụng cáp quang. FWB-400E không tích hợp khe SFP+ 10GbE và không có cổng bypass được công bố trong bảng thông số phần cứng. Cần xác minh module quang và tuyến kết nối. Ổ SSD 480 GB cung cấp dung lượng lưu trữ nội bộ cho hoạt động của appliance và dữ liệu nhật ký theo chức năng hỗ trợ. SSD không thay thế hệ thống sao lưu. Lưu log dài hạn cần chính sách chuyển tiếp hoặc lưu trữ tập trung.Chính sách bảo mật, quản trị và dự phòng hoạt động
FortiWeb có thể triển khai theo các mô hình reverse proxy, inline transparent hoặc chế độ khác theo phiên bản phần mềm và thiết kế mạng. Trước khi chọn mô hình, kỹ thuật viên cần xác định vị trí chứng chỉ TLS, địa chỉ máy chủ gốc, cơ chế cân bằng tải và đường đi của lưu lượng sau khi kiểm tra.
Trong vận hành, nên cấu hình chính sách theo từng website hoặc nhóm API. Nên giám sát, điều chỉnh ngoại lệ trước khi bật chế độ chặn. Điều này hạn chế chặn nhầm đăng nhập hoặc thanh toán. Ứng dụng cập nhật cần kiểm thử WAF.
Cần kiểm tra WAF nhận diện đúng IP khách hàng, tên miền và URL. Khi dùng CDN hoặc bộ cân bằng tải phía trước, phải kiểm tra cách chuyển địa chỉ nguồn và ghi nhật ký. Cấu hình sai có thể làm gián đoạn đăng nhập hoặc chặn yêu cầu hợp lệ.
FWB-400E hỗ trợ 32 Administrative Domains và không giới hạn số giấy phép ứng dụng theo bảng thông số cũ của Fortinet. Thiết bị cũng hỗ trợ các phương án High Availability Active/Passive và Active/Active Clustering khi có nhiều appliance tương thích. Muốn dự phòng phải có thiết bị thứ hai và kiểm thử chuyển đổi.
WAF không thay thế chống DDoS lưu lượng lớn hoặc vá lỗi hệ thống. Doanh nghiệp vẫn phải duy trì kiểm soát quyền truy cập, giám sát và sao lưu dữ liệu ứng dụng.
Ứng dụng, tình trạng vòng đời và tư vấn tại Hulatech
FWB-400E sử dụng khung rackmount 1U, kích thước 44 × 438 × 416 mm, trọng lượng khoảng 9,97 kg và một bộ nguồn AC. Công suất tiêu thụ trung bình 109 W; nhiệt độ hoạt động từ 0 đến 40°C. Thiết bị phù hợp phòng máy có điều kiện làm mát và nguồn điện ổn định, nhưng không có nguồn kép thay nóng như những model FortiWeb cao hơn. Đây là sản phẩm thế hệ cũ. Theo các bảng vòng đời được công bố, FortiWeb 400E đã ngừng nhận đơn hàng từ tháng 9/2024 và dự kiến kết thúc hỗ trợ tháng 9/2029. Trước khi mua, cần kiểm tra hỗ trợ, firmware, thuê bao và phương án thay thế bằng FortiWeb 400F. Ngoài hiệu suất, cần tính vòng đời sản phẩm. Hệ thống FWB-400E nên sao lưu cấu hình, kiểm tra lịch cập nhật và lên kế hoạch nâng cấp trước khi hết hỗ trợ. Khi thay thiết bị, cần đối chiếu phiên bản FortiWeb, chính sách và thời gian gián đoạn được phép. Để lựa chọn đúng, doanh nghiệp nên cung cấp lưu lượng HTTP/HTTPS giờ cao điểm, số website, cấu hình API, phương án HA và nhu cầu lưu log. Hulatech hỗ trợ đối chiếu mã FWB-400E, kiểm tra tình trạng cung ứng, tư vấn phương án triển khai và báo giá theo cấu hình thực tế. Nếu cần đầu tư dài hạn, nên so sánh vòng đời và hiệu suất của model đang được Fortinet phân phối trước khi quyết định.ĐÁNH GIÁ & BÌNH LUẬN FIREWALL FORTIWEB FWB-400E WEB APPLICATION
Gửi bình luận của bạn
SẢN PHẨM LIÊN QUAN
Switch Planet IGS-4215-4T2S L2/L4 4×10/100/1000T + 2×100/1000X SFP
Đầu ghi hình IP 16 kênh Hikvision DS-8616NXI-K8
16.890.000đ
Camera thân trụ Hikvision AcuSense 2MP DS-2CD2623G2-IZS
3.780.000đ
Smart Switch PoE DS-3E1318P-EI 16 cổng HIKVISION
3.290.000đ
Switch quản lý RUIJIE XS-S1920-24T2GT2SFP-LP-E
10.530.000đ
Switch Juniper 48 Port 10/100/1000BaseT EX4300-48T-DC chính hãng